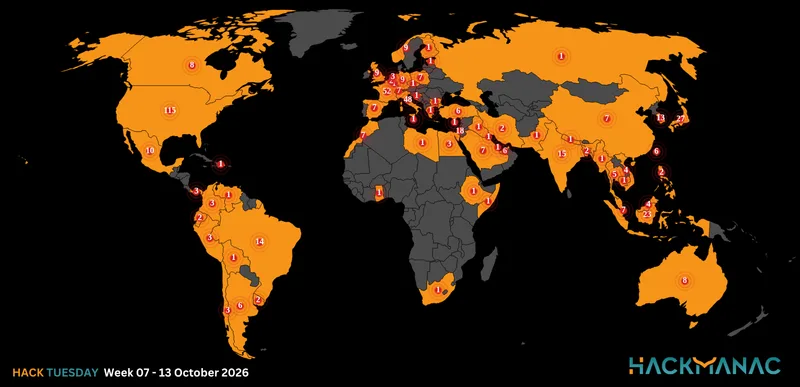
Today's HOT includes 25 ransomware victims by the notorious Rhysida, Ra World, 8Base, INC Ransom, Hunters International, Medusa, Qilin, Black Suit, Cactus and Kill Security gangs.
The average Cyber Risk Factor is 4.2.
Read below the full list.
Disclaimer:
Data are collected from public info published on Dark Web.
The Cyber Risk factor is calculated on cyber attacks' impact based on available data.
It shows the severity of an event: 1 = low, 5 = critical
SEVEN SEAS TECHNOLOGY
Victim website: | sstech.net |
Victim country: | UAE |
Attacker name: | Rhysida |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | 6 BTC ($ 400,000) |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Miscellaneous data including PII documents |
Leaked data: | Sample |
Ransom deadline: | 10th Apr 24 |
Cyber Risk Factor: | 5 |
Image: |
|

DELHI POLICE
Victim website: | delhipolice.gov.in |
Victim country: | India |
Attacker name: | Kill Security |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Violation ID / Notice No, RC Number, Geo Location, Offences, Sender Name, Mobile, Source, Date and Time, Status, Media, Action. Total Traffic Violence: 254629 (Stats from 2.04.24) |
Leaked data: | Sample |
Ransom deadline: | 15th Apr 24 |
Cyber Risk Factor: | 5 |
Image: |
|

INNOMOTIVE SYSTEMS
Victim website: | ish-automotive.de |
Victim country: | Germany |
Attacker name: | Ra World |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 20 GB |
Exfiltrated data type: | financial documents, contract documents, design drawings, etc. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

RINGHOFFER VERZAHNUNGSTECHNIK
Victim website: | ringhoffer.de |
Victim country: | Germany |
Attacker name: | 8Base |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Invoices, receipts, accounting documents, personal data, certificates, employment contracts, confidentiality agreements, personal files, etc. |
Leaked data: | / |
Ransom deadline: | 05th Apr 24 |
Cyber Risk Factor: | 3 |
Image: |
|

SAMHWA PAINT
Victim website: | samhwa.com |
Victim country: | South Korea |
Attacker name: | 8Base |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Invoices, receipts, accounting documents, personal data, certificates, employment contracts, confidentiality agreements, personal files, etc. |
Leaked data: | / |
Ransom deadline: | 05th Apr 24 |
Cyber Risk Factor: | 3 |
Image: |
|

TAMURA CORPORATION
Victim website: | tamuracorp.com |
Victim country: | Japan |
Attacker name: | 8Base |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Invoices, receipts, accounting documents, personal data, certificates, employment contracts, confidentiality agreements, personal files, etc. |
Leaked data: | / |
Ransom deadline: | 10th Apr 24 |
Cyber Risk Factor: | 3 |
Image: |
|

APEX BUSINESS ADVISORY
Victim website: | apexadvisory.com.sg |
Victim country: | Singapore |
Attacker name: | 8Base |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Invoices, receipts, accounting documents, personal data, certificates, employment contracts, confidentiality agreements, personal files, etc. |
Leaked data: | / |
Ransom deadline: | 10th Apr 24 |
Cyber Risk Factor: | 4 |
Image: |
|

PT PUPUK ISKANDAR MUDA
Victim website: | pim.co.id |
Victim country: | Indonesia |
Attacker name: | 8Base |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Invoices, receipts, accounting documents, personal data, certificates, employment contracts, confidentiality agreements, personal files, etc. |
Leaked data: | / |
Ransom deadline: | 10th Apr 24 |
Cyber Risk Factor: | 4 |
Image: |
|

LEICESTER CITY COUNCIL
Victim website: | leicester.gov.uk |
Victim country: | United Kingdom |
Attacker name: | INC Ransom |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 3 TB |
Exfiltrated data type: | Personal information, PII documents, invoices, financial data, etc. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

BENETTON GROUP
Victim website: | benettongroup.com |
Victim country: | Italy |
Attacker name: | Hunters International |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 433.7 GB (3,179,093 files) |
Exfiltrated data type: | Miscellaneous including clients’ data |
Leaked data: | / |
Ransom deadline: | 06th Apr 24 |
Cyber Risk Factor: | 5 |
Image: |
|

INTERSPORT
Victim website: | intersport.fr |
Victim country: | France |
Attacker name: | Hunters International |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 52.2 GB (25,934 files) |
Exfiltrated data type: | PII documents, customer data, private data. |
Leaked data: | Sample |
Ransom deadline: | 06th Apr 24 |
Cyber Risk Factor: | 4 |
Image: |
|

INTERFACE
Victim website: | interface.com |
Victim country: | USA |
Attacker name: | Hunters International |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 258.7 GB (382,084 files) |
Exfiltrated data type: | Confidential Agreements, PII documents, financial data, customers’ data, etc. |
Leaked data: | Sample |
Ransom deadline: | 05th Apr 24 |
Cyber Risk Factor: | 4 |
Image: |
|

DATABANK
Victim website: | databank.com |
Victim country: | USA |
Attacker name: | Hunters International |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 3.5 TB (10,633,996 files) |
Exfiltrated data type: | Miscellaneous including clients’ data. |
Leaked data: | / |
Ransom deadline: | 05th Apr 24 |
Cyber Risk Factor: | 5 |
Image: |
|

CITI TRENDS
Victim website: | cititrends.com |
Victim country: | USA |
Attacker name: | Hunters International |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 520.4 GB (442,754 files) |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 05th Apr 24 |
Cyber Risk Factor: | 4 |
Image: |
|

EAST BATON ROUGE SHERIFF'S OFFICE
Victim website: | ebrso.org |
Victim country: | USA |
Attacker name: | Medusa |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 300,000 |
Exfiltrated data amount: | 92.2 GB |
Exfiltrated data type: | Employees’ information, confidential data and pictures, PII documents, etc. |
Leaked data: | Sample |
Ransom deadline: | 11th Apr 24 |
Cyber Risk Factor: | 5 |
Image: |
|

NORMAN UROLOGY ASSOCIATES
Victim website: | normanurology.com |
Victim country: | USA |
Attacker name: | INC Ransom |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 212.75 GB |
Exfiltrated data type: | Billing, medical records, employees’ data, etc. |
Leaked data: | Fully published |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

WEST IDAHO ORTHOPEDICS & SPORTS MEDICINE
Victim website: | westidahoorthopedics.com |
Victim country: | USA |
Attacker name: | INC Ransom |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 19 GB |
Exfiltrated data type: | Accounting data, insurance vendors, scans, credentials, financial data, etc. |
Leaked data: | Fully published |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

BENECARE DENTAL PLANS
Victim website: | benecare.com |
Victim country: | USA |
Attacker name: | Hunters International |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 2.4 TB |
Exfiltrated data type: | Confidential data, call recordings, clients’ data, PII documents, databases, etc. |
Leaked data: | / |
Ransom deadline: | 05th Apr 24 |
Cyber Risk Factor: | 5 |
Image: |
|

WACKS LAW GROUP
Victim website: | wackslaw.net |
Victim country: | USA |
Attacker name: | Qilin |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | PII documents, confidential documents, non-disclosure agreements, etc. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

SAN PASQUAL BAND OF MISSION INDIANS
Victim website: | sanpasqualbandofmissionindians.org |
Victim country: | USA |
Attacker name: | Medusa |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 100,000 |
Exfiltrated data amount: | 134.4 GB |
Exfiltrated data type: | Police department data, financial data, personal data, PII documents, etc. |
Leaked data: | Sample |
Ransom deadline: | 10th Apr 24 |
Cyber Risk Factor: | 5 |
Image: |
|

PHILLIP TOWNSEND ASSOCIATES
Victim website: | ptai.com |
Victim country: | USA |
Attacker name: | Black Suit |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 3 |
Image: |
|

ORIENTROSE CONTRACTS
Victim website: | orientrose.co.uk |
Victim country: | United Kingdom |
Attacker name: | Medusa |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 100,000 |
Exfiltrated data amount: | 230 GB |
Exfiltrated data type: | Sub-contractors’ information, financial data, email correspondence, etc. |
Leaked data: | Sample |
Ransom deadline: | 11th Apr 24 |
Cyber Risk Factor: | 4 |
Image: |
|

SUTTON DENTAL ARTS
Victim website: | suttondentalarts.com |
Victim country: | USA |
Attacker name: | Medusa |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 100,000 |
Exfiltrated data amount: | 20.2 GB |
Exfiltrated data type: | Agreements, personal data, patient pictures, invoices, medical data, etc. |
Leaked data: | Sample |
Ransom deadline: | 12th Apr 24 |
Cyber Risk Factor: | 4 |
Image: |
|

REMITANO
Victim website: | remitano.com |
Victim country: | Seychelles |
Attacker name: | INC Ransom |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Employees’ data, email addresses, passwords, phone numbers, working shifts, and so on |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

MCALVAIN COMPANIES
Victim website: | mcalvain.com |
Victim country: | USA |
Attacker name: | Cactus |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 175 GB |
Exfiltrated data type: | Confidential personal identification data, private information, financial data, construction projects, agreements, drawings, corporate correspondence, accounting, operational data, top managers, and key employees' personal folders and much more. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

Stay safe!
Hackmanac Team!