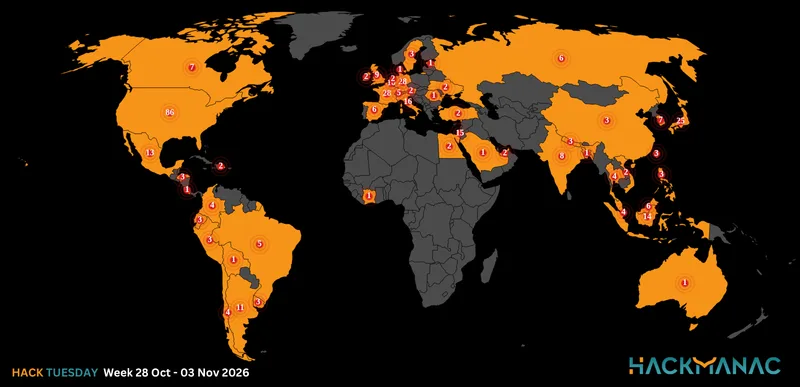
Today's HOT includes 40 victims by the notorious Eraleig, Play, Everest, Qilin, Stormous, Underground Team, Fsociety, INC Ransom, Medusa, BlackBasta, Dark Vault, Cl0p, INC Ransom, Black Suit and RansomHub gangs.
The average Cyber Risk Factor is 4.3.
Read below the full list.
Disclaimer:
Data are collected from public info published on Dark Web.
The Cyber Risk factor is calculated on cyber attacks' impact based on available data.
It shows the severity of an event: 1 = low, 5 = critical
UNIVERSIDAD NACIONAL AUTÓNOMA DE MÉXICO
Victim website: | unam.mx |
Victim country: | Mexico |
Attacker name: | RansomHub |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 20 GB |
Exfiltrated data type: | N/A |
Leaked data: | Sample |
Ransom deadline: | 13th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

CREDIO
Victim website: | credio.eu |
Victim country: | Czech Republic |
Attacker name: | Eraleig |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 11 MB |
Exfiltrated data type: | Miscellaneous data |
Leaked data: | Sample |
Ransom deadline: | 09th May 24 |
Cyber Risk Factor: | 3 |
Image: |
|

SERVICEPOWER
Victim website: | servicepower.com |
Victim country: | USA |
Attacker name: | Eraleig |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 0.328 GB |
Exfiltrated data type: | Miscellaneous including users’ full credentials |
Leaked data: | Sample |
Ransom deadline: | 09th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

CANATAL INDUSTRIES
Victim website: | canatal.net |
Victim country: | Canada |
Attacker name: | Play |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 50 GB |
Exfiltrated data type: | Private and personal confidential data, client documents, budgets, payroll, accounting, contracts, taxes, IDs, financial information, etc. |
Leaked data: | Fully leaked |
Ransom deadline: | 02nd May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

AYOUB & ASSOCIATES CPA FIRM
Victim website: | ayoub-associates.com |
Victim country: | USA |
Attacker name: | Everest |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 465 GB |
Exfiltrated data type: | Information of 2,000 clients |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

STAINLESS FOUNDRY & ENGINEERING
Victim website: | stainlessfoundry.com |
Victim country: | USA |
Attacker name: | Play |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Private and personal confidential data, client documents, budgets, payroll, accounting, contracts, taxes, IDs, financial information, etc. |
Leaked data: | / |
Ransom deadline: | 05th May 24 |
Cyber Risk Factor: | 3 |
Image: |
|

TOHLEN BUILDING TECHNOLOGY
Victim website: | tholen-gebaeudetechnik.de |
Victim country: | Germany |
Attacker name: | Qilin |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 3 |
Image: |
|

MITCHELL COUNTY CHAMBER OF COMMERCE
Victim website: | mitchellcountychamber.org |
Victim country: | USA |
Attacker name: | Qilin |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 41 GB |
Exfiltrated data type: | N/A |
Leaked data: | Fully published |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

BAYANAT
Victim website: | Bayanat.ae |
Victim country: | UAE |
Attacker name: | Stormous |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 09th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

KIDX
Victim website: | kidx.ae |
Victim country: | UAE |
Attacker name: | Stormous |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 09th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|
FEDERAL AUTHORITY FOR NUCLEAR REGULATION (FANR)
Victim website: | fanr.gov.ae |
Victim country: | UAE |
Attacker name: | Stormous |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 09th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|
SHARIK
Victim website: | sharik.ae |
Victim country: | UAE |
Attacker name: | Stormous |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 09th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|
TELECOMMUNICATIONS AND DIGITAL GOVERNMENT REGULATORY AUTHORITY (TDRA)
Victim website: | tdra.gov.ae |
Victim country: | Stormous |
Attacker name: | UAE |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | Sample |
Ransom deadline: | 09th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|
KYUNG CHANG INDUSTRIAL
Victim website: | kc.co.kr |
Victim country: | South Korea |
Attacker name: | Underground Team |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 1.8 TB |
Exfiltrated data type: | Strictly private and confidential documents, financial documents, personal information of employees’ drawings marked proprietary, etc. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

COINMAMA (to be verified)
Victim website: | coinmama.com |
Victim country: | Canada |
Attacker name: | Fsociety |
Attacker class: | Cybercrime |
Attack technique: | Data breach |
Ransom demand: | N/A |
Exfiltrated data amount: | 2 TB |
Exfiltrated data type: | Miscellaneous including 210k users’ information |
Leaked data: | Sample |
Ransom deadline: | 12th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

BITFINEX (to be verified)
Victim website: | bitfinex.com |
Victim country: | British Virgin Islands |
Attacker name: | Fsociety |
Attacker class: | Cybercrime |
Attack technique: | Data breach |
Ransom demand: | N/A |
Exfiltrated data amount: | 2.5 TB |
Exfiltrated data type: | Miscellaneous including 400k users’ information |
Leaked data: | Sample |
Ransom deadline: | 12th May 24 |
Cyber Risk Factor: | 5 |
Image: |
|

RUTGERS UNIVERSITY (to be verified)
Victim website: | rutgers.edu |
Victim country: | USA |
Attacker name: | Fsociety |
Attacker class: | Cybercrime |
Attack technique: | Data breach |
Ransom demand: | N/A |
Exfiltrated data amount: | 1 TB |
Exfiltrated data type: | N/A |
Leaked data: | Sample |
Ransom deadline: | 12th May 24 |
Cyber Risk Factor: | 5 |
Image: |
|

SBC GLOBAL (to be verified)
Victim website: | Not Available |
Victim country: | N/A |
Attacker name: | Fsociety |
Attacker class: | Cybercrime |
Attack technique: | Data breach |
Ransom demand: | N/A |
Exfiltrated data amount: | 1 TB |
Exfiltrated data type: | Confidential data, users’ information. |
Leaked data: | Sample |
Ransom deadline: | 12th May 24 |
Cyber Risk Factor: | 5 |
Image: |
|

DR CHARLES A EVANS
Victim website: | charlesevansmd.com |
Victim country: | USA |
Attacker name: | Qilin |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 2.7 GB |
Exfiltrated data type: | Financial data, confidential documents, passports, etc. |
Leaked data: | Fully published |
Ransom deadline: | 05th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

MAINLINE HEALTH SYSTEMS
Victim website: | mainlinehealth.net |
Victim country: | USA |
Attacker name: | INC Ransom |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Personal documents, agreements, forms, and other miscellaneous data |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

MACILDOWIE
Victim website: | macildowie.com |
Victim country: | United Kingdom |
Attacker name: | Medusa |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 100,000 |
Exfiltrated data amount: | 21.5 GB |
Exfiltrated data type: | Miscellaneous documents |
Leaked data: | Sample |
Ransom deadline: | 12th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

NATIONAL ENVIRONMENTAL PROTECTION AGENCY
Victim website: | nepa.gov.af |
Victim country: | Afghanistan |
Attacker name: | RansomHub |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 48 GB |
Exfiltrated data type: | Confidential data |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

GAI - BOTTLING
Victim website: | gai-it.com |
Victim country: | Italy |
Attacker name: | BlackBasta |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 750 GB |
Exfiltrated data type: | Company data, Employees personal documents, Projects, etc. |
Leaked data: | Sample |
Ransom deadline: | 11th May 24 |
Cyber Risk Factor: | 5 |
Image: |
|

ACTIVE-PCB SOLUTIONS
Victim website: | active-pcb.com |
Victim country: | United Kingdom |
Attacker name: | BlackBasta |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 750 GB |
Exfiltrated data type: | Company data, Employees personal documents, Dev data, Sales data, etc. |
Leaked data: | Sample |
Ransom deadline: | 13th May 24 |
Cyber Risk Factor: | 5 |
Image: |
|

SYNLAB
Victim website: | synlab.com |
Victim country: | Italy |
Attacker name: | BlackBasta |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 1.5 TB |
Exfiltrated data type: | Company data, Employees personal documents, Customer personal data, medical analyzes, etc. |
Leaked data: | Sample |
Ransom deadline: | 11th May 24 |
Cyber Risk Factor: | 5 |
Image: |
|

AYESA
Victim website: | ayesa.com |
Victim country: | Spain |
Attacker name: | BlackBasta |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 4.5 TB |
Exfiltrated data type: | Company data, Employees personal documents, Projects, etc. |
Leaked data: | Sample |
Ransom deadline: | 26th May 24 |
Cyber Risk Factor: | 5 |
Image: |
|

TERRITORIO ENERGIA AMBIENTE S.P.A
Victim website: | teaspa.it |
Victim country: | Italy |
Attacker name: | BlackBasta |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 1 TB |
Exfiltrated data type: | Users, Employees folder with personal documents, Company data, projects etc. |
Leaked data: | Sample |
Ransom deadline: | 14th May 24 |
Cyber Risk Factor: | 5 |
Image: |
|

OLSON STEEL
Victim website: | olsonsteel.com |
Victim country: | USA |
Attacker name: | BlackBasta |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 900 GB |
Exfiltrated data type: | Company HR data, accounting data, Employee details, user data, personal documents, Projects and CAD, Confidential documents, drawings etc. |
Leaked data: | Sample |
Ransom deadline: | 11th May 24 |
Cyber Risk Factor: | 5 |
Image: |
|

SWISSPRO AG
Victim website: | swisspro.ch |
Victim country: | Switzerland |
Attacker name: | BlackBasta |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 700 GB |
Exfiltrated data type: | Corporate data, Employees personal data, Customer data etc. |
Leaked data: | Sample |
Ransom deadline: | 11th May 24 |
Cyber Risk Factor: | 5 |
Image: |
|

PROVENCHER ROY
Victim website: | provencherroy.ca |
Victim country: | Canada |
Attacker name: | BlackBasta |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 3 TB |
Exfiltrated data type: | Projects details (2023, 2024), CAD, 3D Drawings, Ottawa data, corporate data, Personal employees’ documents etc. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

INTEGRATED DESIGN SOLUTIONS
Victim website: | ids-michigan.com |
Victim country: | USA |
Attacker name: | BlackBasta |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 500 GB |
Exfiltrated data type: | Projects, CAD and drawings, Users, Corporate data, etc. |
Leaked data: | Sample |
Ransom deadline: | 06th May 24 |
Cyber Risk Factor: | 5 |
Image: |
|

CMAC TRANSPORTATION
Victim website: | cmactrans.com |
Victim country: | USA |
Attacker name: | BlackBasta |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 200 GB |
Exfiltrated data type: | HR, Personal data, Finance, Personal Files, etc. |
Leaked data: | Sample |
Ransom deadline: | 12th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

IKF HOME FINANCE
Victim website: | ikfhomefinance.com |
Victim country: | India |
Attacker name: | Dark Vault |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 11th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

COMPEX LEGAL SERVICES
Victim website: | compexlegal.com |
Victim country: | USA |
Attacker name: | Cl0p |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

ACCOUNTING PROFESSIONALS and PRICE, BREAZEALE & CHASTANG
Victim website: | accountingprofessionals.org |
Victim country: | USA |
Attacker name: | Everest |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 574 GB |
Exfiltrated data type: | Documents information of 2,000 clients |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

SENECA NATION HEALTH SYSTEM
Victim website: | senecahealth.org |
Victim country: | USA |
Attacker name: | INC Ransom |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Projects, invoices, agreements, forms, employees’ data, etc. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

NESTOIL
Victim website: | nestoilgroup.com |
Victim country: | Nigeria |
Attacker name: | Black Suit |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 3 |
Image: |
|

PATTERSON & ROTHWELL
Victim website: | patterson-rothwell.co.uk |
Victim country: | United Kingdom |
Attacker name: | Medusa |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 150,000 |
Exfiltrated data amount: | 22.7 GB |
Exfiltrated data type: | Miscellaneous including financial data. |
Leaked data: | Sample |
Ransom deadline: | 14th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

BOYDEN
Victim website: | boyden.com |
Victim country: | USA |
Attacker name: | Medusa |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 2,000,000 |
Exfiltrated data amount: | 79.3 GB |
Exfiltrated data type: | Agreements, email correspondence, personal data, and other miscellaneous sensitive documents. |
Leaked data: | Sample |
Ransom deadline: | 14th May 24 |
Cyber Risk Factor: | 5 |
Image: |
|

W.F. WHELAN COMPANY
Victim website: | wfwhelanco.com |
Victim country: | USA |
Attacker name: | Medusa |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 200,000 |
Exfiltrated data amount: | 175.67 GB |
Exfiltrated data type: | Financial data, forms, reports, email correspondence, and other miscellaneous sensitive documents. |
Leaked data: | Sample |
Ransom deadline: | 14th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

Stay safe!
Hackmanac Team!