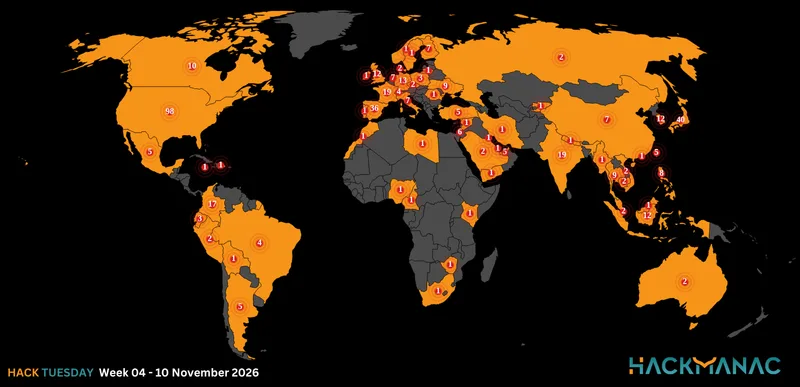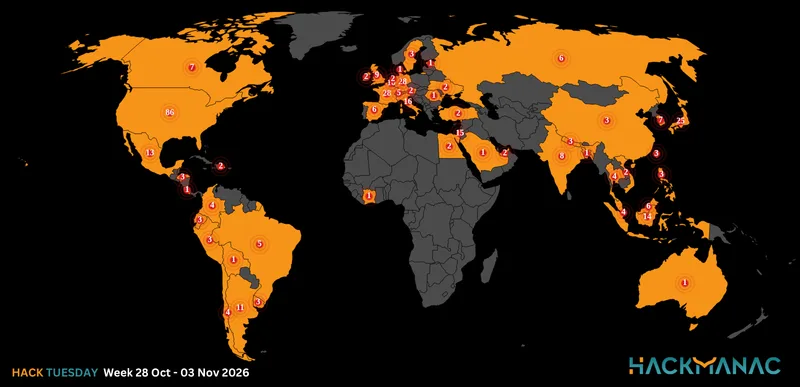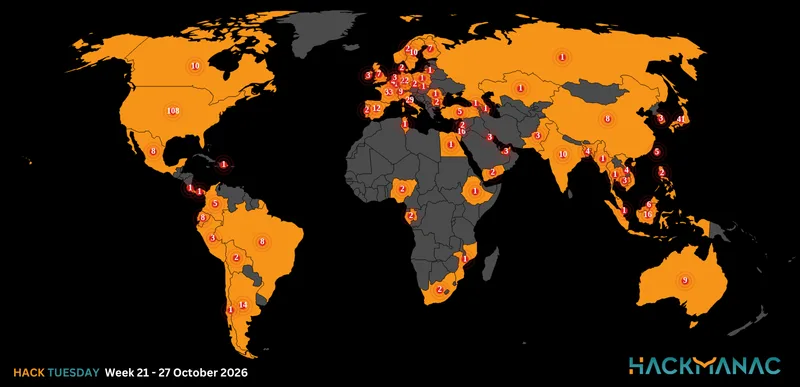
Today's HOT includes 53 victims by the notorious Abyss, Hunters International, Qilin, ALPHV/BlackCat, BianLian, INC Ransom, Medusa, 8Base, RansomHub, Meow and LockBit 3.0 gangs.
The average Cyber Risk Factor is 3.9.
Read below the full list.
Disclaimer:
Data are collected from public info published on Dark Web.
The Cyber Risk factor is calculated on cyber attacks' impact based on available data.
It shows the severity of an event: 1 = low, 5 = critical
AL FIRAS
Victim website: | alfiras.com |
Victim country: | UAE |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 2 TB |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 26th Feb 24 |
Cyber Risk Factor: | 5 |
Image: |
|

VERDIMED
Victim website: | verdimed.com |
Victim country: | Spain |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 19 GB |
Exfiltrated data type: | Photos, personal data, invoices, etc. |
Leaked data: | Sample |
Ransom deadline: | 29th Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

MRA - THE MANAGEMENT ASSOCIATION
Victim website: | mranet.org |
Victim country: | USA |
Attacker name: | Abyss |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 3 TB |
Exfiltrated data type: | N/A |
Leaked data: | Fully published |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

NASTECH
Victim website: | nastech.ae |
Victim country: | UAE |
Attacker name: | Hunters International |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 25.1 GB (33,664 files) |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

SOPEM TUNISIE
Victim website: | sopem.com.tn |
Victim country: | Tunisia |
Attacker name: | Hunters International |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 23.4 GB (55,169 files) |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

ZGEO
Victim website: | zivilgeometer.at |
Victim country: | Austria |
Attacker name: | Qilin |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 41.83 GB |
Exfiltrated data type: | Personal data, financial data, invoices, etc. |
Leaked data: | Fully published |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

GRACE LUTHERAN FOUNDATION
Victim website: | graceluthfound.com |
Victim country: | USA |
Attacker name: | ALPHV/BlackCat |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Medical records, PASSR files, contracts and agreements, financial data (audits, payrolls, payments, etc.), insurance data, Employee data: contracts, personal information, contacts, medical tests, etc. Other sensitive data, mostly documents saved from personal workstations and folders containing personal or medical data |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

DROST KIVLAHAN MCMAHON & O’CONNOR
Victim website: | dkmolaw.com |
Victim country: | USA |
Attacker name: | BianLian |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 1.6 TB |
Exfiltrated data type: | Client legal documents, personal data, accounting, budget, financial data, contract data and NDA's, files from shareholder PCs, operational and business files, email, and SMS archives. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

CAPOZZI ADLER
Victim website: | capozziadler.com |
Victim country: | USA |
Attacker name: | BianLian |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 3 |
Image: |
|

MAGI ERP GROUP
Victim website: | magi-erp.com |
Victim country: | USA |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Non-disclosure agreements, PII documents, etc. |
Leaked data: | Sample |
Ransom deadline: | 19th Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

TECHNET
Victim website: | technetsyd.se |
Victim country: | Sweden |
Attacker name: | BianLian |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 278 GB |
Exfiltrated data type: | Financial data, HR data, business data, and technical data. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

JP ORIGINAL CORP
Victim website: | jpo.com |
Victim country: | USA |
Attacker name: | BianLian |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 1.2 TB |
Exfiltrated data type: | Financial data, HR data, client and partners data, Business data, Design images, mailboxes, Internal and external email correspondence. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

CTSI
Victim website: | ctsiweb.com |
Victim country: | USA |
Attacker name: | BianLian |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 978 GB |
Exfiltrated data type: | Finance data, employee and customer confidential data, Projects, business data and Internal email correspondence |
Leaked data: | Fully published |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

LIVING WATER INTERNATIONAL
Victim website: | water.cc |
Victim country: | USA |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 18th Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

PACIFIC AMERICAN FISH COMPANY
Victim website: | pafco.net |
Victim country: | USA |
Attacker name: | INC Ransom |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Confidential documents, financial data, PII documents, WhatsApp chats, etc. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

AMERICAN INTEGRATED SECURITY GROUP
Victim website: | aisg-online.com |
Victim country: | USA |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 140,000 |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 15th Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

MADDOCKHENSON
Victim website: | maddockhenson.com |
Victim country: | USA |
Attacker name: | ALPHV/BlackCat |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

AVIANOR GROUP
Victim website: | avianor.com |
Victim country: | Canada |
Attacker name: | Hunters International |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 849.7 GB (578,914 files) |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

CARESPRING HEALTH CARE
Victim website: | carespring.com |
Victim country: | USA |
Attacker name: | Hunters International |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 391.4 GB (182,725 files) |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

DALMAHOY HOTEL & COUNTRY CLUB
Victim website: | dalmahoyhotelandcountryclub.co.uk |
Victim country: | United Kingdom |
Attacker name: | Hunters International |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 949.4 GB (769,590 files) |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

GROUPE GOYETTE
Victim website: | groupegoyette.com |
Victim country: | Canada |
Attacker name: | Hunters International |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 238.6 GB (314,307 files) |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

IMPACT ENERGY SERVICES
Victim website: | impact-energy.ca |
Victim country: | Canada |
Attacker name: | Hunters International |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 32.1 (52,707 files) |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

BENCHMARK MANAGEMENT GROUP
Victim website: | benchmarkgrp.com |
Victim country: | USA |
Attacker name: | Hunters International |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 512.4 GB (401,148 files) |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

LANCASTER COUNTY SHERIFF'S OFFICE
Victim website: | lancastersheriff.net |
Victim country: | USA |
Attacker name: | Hunters International |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 36.6 GB (52,567 files) |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

VILLAGE OF SKOKIE
Victim website: | skokie.org |
Victim country: | USA |
Attacker name: | Hunters International |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 865.4 GB (499,988 files) |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

UPPER MERION YOUTH WRESTLING ASSOCIATION
Victim website: | umtownship.org |
Victim country: | USA |
Attacker name: | Qilin |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 500 GB |
Exfiltrated data type: | Private contracts, agreements, all financial documentation, email correspondence, passports, etc. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

LA COLLINE
Victim website: | lacolline-skincare.com |
Victim country: | Switzerland |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 03rd March 24 |
Cyber Risk Factor: | 3 |
Image: |
|

AMOSKEAG NETWORK CONSULTING GROUP
Victim website: | ancgllc.com |
Victim country: | USA |
Attacker name: | Medusa |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 200,000 |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | PII documents, accounting data, contracts, customers’ data, technical designs, etc. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

LILIS BROWNIES
Victim website: | lilisbrownies.fr |
Victim country: | France |
Attacker name: | 8Base |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Invoices, receipts, accounting documents, personal data, certificates, employment contracts, confidentiality agreements, personal files, etc. |
Leaked data: | Fully published |
Ransom deadline: | N/A |
Cyber Risk Factor: | 3 |
Image: |
|

KADAC AUSTRALIA
Victim website: | kadac.com.au |
Victim country: | Australia |
Attacker name: | Medusa |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 100,000 |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Financial data, email correspondence, certificates, customer details, marketing data, etc. |
Leaked data: | Sample |
Ransom deadline: | 21st Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

GRUPO YKP
Victim website: | ykp.com.br |
Victim country: | Brazil |
Attacker name: | RansomHub |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 150 GB |
Exfiltrated data type: | Confidential company data, which includes finances, FGTS reports, accounting, customers, employees, marriage certificates, real estate loans, employee payroll, contracts, bank statements, etc. |
Leaked data: | / |
Ransom deadline: | 20th Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

INSTITUTO DE SEGURIDAD SOCIAL DE LA POLICÍA NACIONAL (ISSPOL)
Victim website: | isspol.gov |
Victim country: | Ecuador |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 29th Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

JACKSONVILLE BEACH
Victim website: | jacksonvillebeach.org |
Victim country: | USA |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 26th Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

RIVER OAKS BAPTIST SCHOOL
Victim website: | robs.org |
Victim country: | USA |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 29th Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

PARK HOME ASSIST
Victim website: | parkhomeassist.co.uk |
Victim country: | United Kingdom |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 24th Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

GROTON PUBLIC SCHOOLS
Victim website: | grotonschools.org |
Victim country: | USA |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 24th Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

GRUPPO CAMAROTTO
Victim website: | camarotto.it |
Victim country: | Italy |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 23rd Feb 24 |
Cyber Risk Factor: | 3 |
Image: |
|

LYON EQUIPMENT LIMITED
Victim website: | lyon.co.uk |
Victim country: | United Kingdom |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 24th Feb 24 |
Cyber Risk Factor: | 3 |
Image: |
|

DIENER PRECISION PUMPS
Victim website: | dienerprecisionpumps.com |
Victim country: | Switzerland |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 26th Feb 24 |
Cyber Risk Factor: | 3 |
Image: |
|

FÉDÉRATION ENVIE
Victim website: | envie.org |
Victim country: | France |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 20th Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

SEALCO (SHAKER ELECTRONICS AND APPLIANCES LEBANON CO.)
Victim website: | sealco-leb.com |
Victim country: | Lebanon |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 20th Feb 24 |
Cyber Risk Factor: | 3 |
Image: |
|

PALTERTON PRIMARY SCHOOL
Victim website: | paltertonprimary.co.uk |
Victim country: | United Kingdom |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 24th Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

VICTORY HEIGHTS PRIMARY SCHOOL
Victim website: | vhprimary.com |
Victim country: | UAE |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 21st Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
FIDUCIAIRE CORNELIS & BUDTS (to be verified)
Victim website: | fidcornelis.be |
Victim country: | Belgium |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 21st Feb 24 |
Cyber Risk Factor: | 3 |
Image: |
|

DISARONNO INTERNATIONAL
Victim website: | disaronnointernational.com |
Victim country: | USA |
Attacker name: | Meow |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

ALLMETAL
Victim website: | allmetalinc.com |
Victim country: | USA |
Attacker name: | Meow |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 3 |
Image: |
|

FREEDOM MUNITIONS
Victim website: | freedommunitions.com |
Victim country: | USA |
Attacker name: | Meow |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

ARLINGTON PERINATAL ASSOCIATES
Victim website: | arlingtonperinatal.com |
Victim country: | USA |
Attacker name: | Meow |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

PLEXUS TELERADIOLOGY
Victim website: | plexustelerad.com |
Victim country: | USA |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 21st Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

CÁMARA ARBITRAL DE LA BOLSA DE CEREALES
Victim website: | cabc.com.ar |
Victim country: | Argentina |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 21st Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

TAIWAN TEXTILE
Victim website: | textiles.org.tw |
Victim country: | Taiwan |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 25th Feb 24 |
Cyber Risk Factor: | 3 |
Image: |
|

SILVER AIRWAYS
Victim website: | silverairways.com |
Victim country: | USA |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 29th Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

KREYENHOP & KLUGE
Victim website: | kreyenhop-kluge.com |
Victim country: | Germany |
Attacker name: | Hunters International |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 438.9 GB (1,241,127 files) |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 13th Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

Stay safe!
Hackmanac Team!