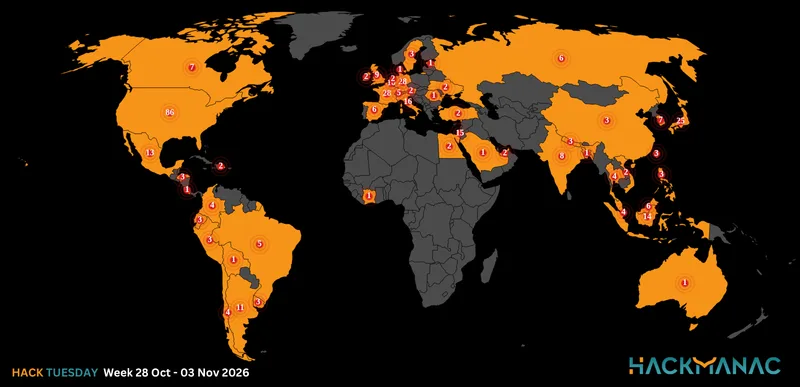
Today's HOT includes 13 ransomware victims by the notorious Play, BlackBasta, 8Base, RansomHub, BlackByte, Qilin, Snatch, LockBit 3.0, Black Suit and Hunters International gangs.
The average Cyber Risk Factor is 4.1.
Read below the full list.
Disclaimer:
Data are collected from public info published on Dark Web.
The Cyber Risk factor is calculated on cyber attacks' impact based on available data.
It shows the severity of an event: 1 = low, 5 = critical
QEO INSURANCE GROUP
Victim website: | qeo.com |
Victim country: | USA |
Attacker name: | Play |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Private and personal confidential data, clients documents, budget, payroll, taxes, IDs, finance information and etc. |
Leaked data: | / |
Ransom deadline: | 13th Mar 24 |
Cyber Risk Factor: | 4 |
Image: |
|

ATL LEASING
Victim website: | atl.com.tn |
Victim country: | Tunisia |
Attacker name: | Hunters International |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 162.1 GB (157,837 files) |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

DUVEL
Victim website: | duvel.com |
Victim country: | Belgium |
Attacker name: | BlackBasta |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 1 TB |
Exfiltrated data type: | Accounting, HR, home user folders, etc. |
Leaked data: | Sample |
Ransom deadline: | 20th Mar 24 |
Cyber Risk Factor: | 5 |
Image: |
|

BOULEVARD BREWING COMPANY
Victim website: | boulevard.com |
Victim country: | USA |
Attacker name: | BlackBasta |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 1 TB |
Exfiltrated data type: | Accounting, HR, home user folders, etc. |
Leaked data: | Sample |
Ransom deadline: | 20th Mar 24 |
Cyber Risk Factor: | 5 |
Image: |
|

BREWER DAVIDSON
Victim website: | brewerdavidson.co.nz |
Victim country: | New Zealand |
Attacker name: | 8Base |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Invoices, receipts, accounting documents, personal data, certificates, employment contracts, confidentiality agreements, personal files, etc. |
Leaked data: | / |
Ransom deadline: | 20th Mar 24 |
Cyber Risk Factor: | 4 |
Image: |
|

FORSTINGER
Victim website: | forstinger.com |
Victim country: | Austria |
Attacker name: | 8Base |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Invoices, receipts, accounting documents, personal data, certificates, employment contracts, confidentiality agreements, personal files, etc. |
Leaked data: | / |
Ransom deadline: | 20th Mar 24 |
Cyber Risk Factor: | 4 |
Image: |
|

KOVRA
Victim website: | kovra.com.my |
Victim country: | Malaysia |
Attacker name: | RansomHub |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 12 GB |
Exfiltrated data type: | Customer information, PII documents, etc. |
Leaked data: | / |
Ransom deadline: | 20th Mar 24 |
Cyber Risk Factor: | 3 |
Image: |
|


ENCINA WASTEWATER AUTHORITY
Victim website: | encinajpa.com |
Victim country: | USA |
Attacker name: | BlackByte |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 4.2 GB |
Exfiltrated data type: | Invoices, contracts, payroll, projects, HR, employees’ details, etc. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

FGV HOLDINGS BERHAD
Victim website: | feldaglobal.com |
Victim country: | Malaysia |
Attacker name: | Qilin |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Private contracts, agreements, all financial documentation, projects, e-mail correspondence and so on. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

DÖRR GROUP
Victim website: | doerrgroup.com |
Victim country: | Germany |
Attacker name: | Snatch |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 3 |
Image: |
|

JUDGE ROTENBERG CENTER
Victim website: | judgerc.org |
Victim country: | USA |
Attacker name: | Black Suit |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

TEUPE GROUP
Victim website: | geruestbau.com |
Victim country: | Germany |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 1 TB |
Exfiltrated data type: | Projects, clients, developments, financial data, PII documents, etc. |
Leaked data: | Sample |
Ransom deadline: | 20th Mar 24 |
Cyber Risk Factor: | 5 |
Image: |
|

SBM & CO
Victim website: | sbmandco.com |
Victim country: | United Kingdom |
Attacker name: | RansomHub |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 200 GB |
Exfiltrated data type: | PII documents, full login credentials, reports, financial documents, clients’ records, invoices, confidential data, etc. |
Leaked data: | Sample |
Ransom deadline: | 20th Mar 24 |
Cyber Risk Factor: | 5 |
Image: |
|

Stay safe!
Hackmanac Team!