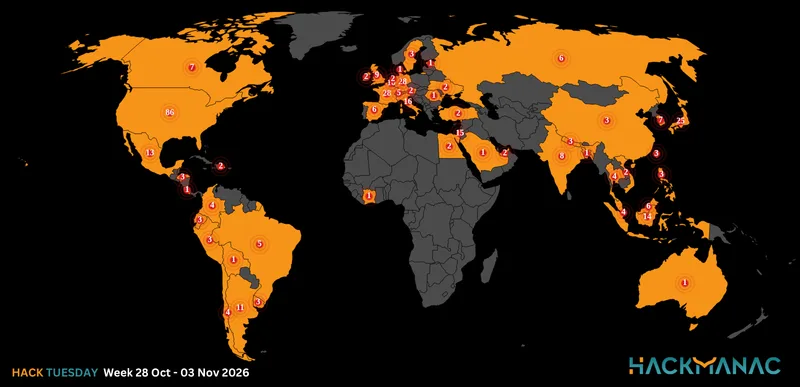
Today's HOT includes 24 ransomware victims by the notorious Hunters International, LockBit 3.0, Daixin, Medusa, ThreeAM, Black Suit, DragonForce, 8Base, Akira and DarkVault gangs.
The average Cyber Risk Factor is 4.1.
Read below the full list.
Disclaimer:
Data are collected from public info published on Dark Web.
The Cyber Risk factor is calculated on cyber attacks' impact based on available data.
It shows the severity of an event: 1 = low, 5 = critical
CAXTON AND CTP PUBLISHERS AND PRINTERS
Victim website: | caxton.co.za |
Victim country: | South Africa |
Attacker name: | Hunters International |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 576.2 GB (278,696 files) |
Exfiltrated data type: | Personal data, financial data, etc. |
Leaked data: | / |
Ransom deadline: | 18th Apr 24 |
Cyber Risk Factor: | 4 |
Image: |
|

BAHEYA
Victim website: | baheyabeauty.com |
Victim country: | Saudi Arabia |
Attacker name: | DarkVault |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 18th Apr 24 |
Cyber Risk Factor: | 3 |
Image: |
|

FREDERICK WILDMAN AND SONS
Victim website: | frederickwildman.com |
Victim country: | USA |
Attacker name: | Hunters International |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 130 GB (218,302 files) |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 17th Apr 24 |
Cyber Risk Factor: | 4 |
Image: |
|

INTEGRATED CONTROL CORP
Victim website: | integratedcontrol.com |
Victim country: | USA |
Attacker name: | Hunters International |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 244.2 GB (212,763 files) |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 17th Apr 24 |
Cyber Risk Factor: | 4 |
Image: |
|

NANOLUMENS
Victim website: | nanolumens.com |
Victim country: | USA |
Attacker name: | Hunters International |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 133.6 GB (29,222 files) |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 17th Apr 24 |
Cyber Risk Factor: | 4 |
Image: |
|

KABLUTRONIK SRL
Victim website: | kablutronik.ro |
Victim country: | Romania |
Attacker name: | Hunters International |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 79.1 GB (218,362 files) |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 17th Apr 24 |
Cyber Risk Factor: | 4 |
Image: |
|

TOYOTA BRAZIL
Victim website: | toyota.com.br |
Victim country: | Brazil |
Attacker name: | Hunters International |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 169.4 GB (110,312 files) |
Exfiltrated data type: | Financial data, confidential data, contracts, etc. |
Leaked data: | Sample |
Ransom deadline: | 17th Apr 24 |
Cyber Risk Factor: | 4 |
Image: |
|

DISTRICT OF COLUMBIA DEPARTMENT OF INSURANCE, SECURITIES & BANKING
Victim website: | disb.dc.gov |
Victim country: | USA |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Financial documents, sensitive data, MSSQL databases, other corporations’ data, etc. |
Leaked data: | Sample |
Ransom deadline: | 19th Apr 24 |
Cyber Risk Factor: | 5 |
Image: |
|

OMNI HOTELS & RESORTS
Victim website: | omnihotels.com |
Victim country: | USA |
Attacker name: | Daixin |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Sensitive data including all visitor records from 2017 to the present. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

TRAVERSE CITY AREA PUBLIC SCHOOLS
Victim website: | tcaps.net |
Victim country: | USA |
Attacker name: | Medusa |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 500,000 |
Exfiltrated data amount: | 1.2 TB |
Exfiltrated data type: | Employees and students’ data, pictures, internal data, payment documents, signature scans, email addresses, etc. |
Leaked data: | Sample |
Ransom deadline: | 22nd Apr 24 |
Cyber Risk Factor: | 5 |
Image: |
|

JACK DOHENY COMPANY
Victim website: | dohenycompany.com |
Victim country: | USA |
Attacker name: | Hunters International |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 572.7 GB (437,356 files) |
Exfiltrated data type: | HR, accounting, sales data, financial data, PII documents etc. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

QINT
Victim website: | qint.com.br |
Victim country: | Brazil |
Attacker name: | DarkVault |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 21st Apr 24 |
Cyber Risk Factor: | 3 |
Image: |
|

NINE DRAGONS PAPER
Victim website: | ndpaper.com |
Victim country: | China |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | Sample |
Ransom deadline: | 30th Apr 24 |
Cyber Risk Factor: | 5 |
Image: |
|

COMPAGNIE DE PHALSBOURG
Victim website: | compagniedephalsbourg.com |
Victim country: | France |
Attacker name: | ThreeAM |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 3 |
Image: |
|

THE POST AND COURIER
Victim website: | postandcourier.com |
Victim country: | USA |
Attacker name: | Black Suit |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 500 GB |
Exfiltrated data type: | Data impacting multiple associated entities such as Aiken SC News, Post And Courier, Evening Post Industries, Evening Post Publishing, Evening Post Books, Courier Square LLC, Post and Courier Advertising. According to the post, the exfiltrated data includes personal details like addresses, emails, phone numbers, and even financial data like bank balances and credit card information. Business information such as customer details, contracts, and internal documents is also compromised. The leak even extends to employee data, including social security numbers, home addresses, and potentially family information. |
Leaked data: | / |
Ransom deadline: | 18th Apr 24 |
Cyber Risk Factor: | 5 |
Image: |
|

BIGGS CARDOSA ASSOCIATES
Victim website: | biggscardosa.com |
Victim country: | USA |
Attacker name: | Black Suit |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 474 GB |
Exfiltrated data type: | N/A |
Leaked data: | Fully published |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

DEACON JONES AUTO GROUP SMITHFIELD
Victim website: | speakindeacon.com |
Victim country: | USA |
Attacker name: | DragonForce |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 32.65 GB |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 24th Apr 24 |
Cyber Risk Factor: | 4 |
Image: |
|

GPI GROUP
Victim website: | gpigroup.com |
Victim country: | Italy |
Attacker name: | 8BAse |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Invoice, receipts, accounting documents, personal data, certificates, employment contracts, a huge amount of confidential information, confidentiality agreements, personal files, etc. |
Leaked data: | / |
Ransom deadline: | 19th Apr 24 |
Cyber Risk Factor: | 4 |
Image: |
|

ASMFC: ATLANTIC STATES MARINE FISHERIES COMMISSION
Victim website: | asmfc.org |
Victim country: | USA |
Attacker name: | 8Base |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Invoice, receipts, accounting documents, personal data, certificates, employment contracts, a huge amount of confidential information, confidentiality agreements, personal files, etc. |
Leaked data: | / |
Ransom deadline: | 19th Apr 24 |
Cyber Risk Factor: | 4 |
Image: |
|

SOA ARCHITECTURE
Victim website: | soa-inc.com |
Victim country: | USA |
Attacker name: | 8Base |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Invoice, receipts, accounting documents, personal data, certificates, employment contracts, a huge amount of confidential information, confidentiality agreements, personal files, etc. |
Leaked data: | / |
Ransom deadline: | 19th Apr 24 |
Cyber Risk Factor: | 4 |
Image: |
|

R.B. WOODCRAFT
Victim website: | rbwoodcraft.com |
Victim country: | USA |
Attacker name: | 8Base |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Invoice, receipts, accounting documents, personal data, certificates, employment contracts, a huge amount of confidential information, confidentiality agreements, personal files, etc. |
Leaked data: | / |
Ransom deadline: | 19th Apr 24 |
Cyber Risk Factor: | 3 |
Image: |
|

LYON TERMINAL
Victim website: | lyon-terminal.fr |
Victim country: | France |
Attacker name: | 8Base |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Invoice, receipts, accounting documents, personal data, certificates, employment contracts, a huge amount of confidential information, confidentiality agreements, personal files, etc. |
Leaked data: | / |
Ransom deadline: | 19th Apr 24 |
Cyber Risk Factor: | 4 |
Image: |
|

BEST REWARD FEDERAL CREDIT UNION
Victim website: | bestrewardcu.coop |
Victim country: | USA |
Attacker name: | Akira |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Financial documents, personal information including thousands of members’ name, SSNs, addresses, emails, phones, etc. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

JEYES FLUID
Victim website: | jeyesfluid.co.uk |
Victim country: | United Kingdom |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 02nd May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

Stay safe!
Hackmanac Team!