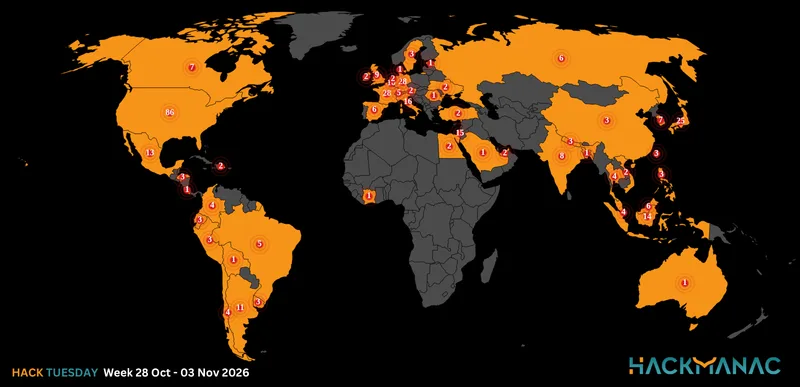
Today's HOT includes 21 ransomware victims by the notorious LockBit 3.0, ThreeAM, ALPHV/BlackCat, Rhysida, BianLian, Stormous, Hunters International, Malek Team, Akira and Qilin gangs.
The average Cyber Risk Factor is 3.8.
Read below the full list.
Disclaimer:
Data are collected from public info published on Dark Web.
The Cyber Risk factor is calculated on cyber attacks' impact based on available data.
It shows the severity of an event: 1 = low, 5 = critical
OLEA KIOSKS
Victim website: | olea.com |
Victim country: | USA |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 26th Jan 24 |
Cyber Risk Factor: | 3 |
Image: |
|

PHARR
Victim website: | pharrusa.com |
Victim country: | USA |
Attacker name: | ThreeAM |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 3 |
Image: |
|

CSI
Victim website: | thecsi.com |
Victim country: | Canada |
Attacker name: | ThreeAM |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 3 |
Image: |
|

BUILCORE
Victim website: | builcore.com |
Victim country: | USA |
Attacker name: | ALPHV/BlackCat |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 250 GB |
Exfiltrated data type: | Clients’ data, projects, etc. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

HOTEL CONTINENTAL OSLO
Victim website: | hotelcontinental.no |
Victim country: | Norway |
Attacker name: | Qilin |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 3 |
Image: |
|

ARROW INTERNATIONAL
Victim website: | arrowinternational.com |
Victim country: | USA |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 13th Jan 24 |
Cyber Risk Factor: | 4 |
Image: |
|

LEE SPRING
Victim website: | leespring.com |
Victim country: | USA |
Attacker name: | Rhysida |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | 8 BTC ($ 340,000) |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Passports, financial documents, etc. |
Leaked data: | Sample |
Ransom deadline: | 20th Jan 24 |
Cyber Risk Factor: | 5 |
Image: |
|

TURA SCANDINAVIA AB
Victim website: | turascandinavia.com |
Victim country: | Sweden |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Selling access to the corporate network, along with all logins, passwords to internal and external services. |
Leaked data: | / |
Ransom deadline: | Timer stopped |
Cyber Risk Factor: | 4 |
Image: |
|

AMENITEK
Victim website: | amenitek.com |
Victim country: | USA |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Financial data, confidential documents, etc. |
Leaked data: | Sample |
Ransom deadline: | 28th Jan 24 |
Cyber Risk Factor: | 3 |
Image: |
|

NORTHEAST SPINE & SPORTS MEDICINE
Victim website: | northeastspineandsports.com |
Victim country: | USA |
Attacker name: | BianLian |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 400 GB |
Exfiltrated data type: | Accounting, budget, financial data, contract data and NDA’s, employee data, email and message archives, personal data, private data of the patients, network users’ personal folders. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

PT KERETA API INDONESIA
Victim website: | kai.id |
Victim country: | Indonesia |
Attacker name: | Stormous |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 11.69 BTC ($ 500,000) |
Exfiltrated data type: | Employee data, customer information, and more, railroad tax, company projects, internal system data, company records, Geographic Information System data, railroad goods, information exchange system, and more. |
Leaked data: | Sample |
Ransom deadline: | 29th Jan 24 |
Cyber Risk Factor: | 5 |
Image: |
|

REPUBLIC SHIPPING CONSOLIDATORS
Victim website: | republicshipping.com |
Victim country: | USA |
Attacker name: | BianLian |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 117 GB |
Exfiltrated data type: | Accounting, budget, financial data, email and message archives, files from employee PC, operational and business files, personal data, technical data. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

AUSA
Victim website: | ausa.com |
Victim country: | Spain |
Attacker name: | Hunters International |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 77.5 GB |
Exfiltrated data type: | Projects, users’ data |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

VASUDHA PHARMA CHEM
Victim website: | vasudhapharma.com |
Victim country: | India |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 04th Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

HOSTED-IT
Victim website: | hosted-it.co.uk |
Victim country: | United Kingdom |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 04th Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

BEIT HANDESAI
Victim website: | beithandesai.org.il |
Victim country: | Israel |
Attacker name: | Malek Team |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 60,000 individuals |
Exfiltrated data type: | Names and identity numbers, contact numbers and emails, phones and home addresses, PDFs of passports. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

MAISONS DE L’AVENIR
Victim website: | maisonsdelavenir.com |
Victim country: | France |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 47 GB |
Exfiltrated data type: | Financial data, contracts, etc. |
Leaked data: | Sample |
Ransom deadline: | 04th Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

SHINWA CO.
Victim website: | shinwa-jpn.co.jp |
Victim country: | Japan |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Miscellaneous documents |
Leaked data: | Sample |
Ransom deadline: | 04th Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

DONEAR INDUSTRIES
Victim website: | donear.com |
Victim country: | India |
Attacker name: | BianLian |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 3.5 TB |
Exfiltrated data type: | Finance data, HR data, images and drawings, clients' and partners' data, internal and external email correspondence, SQL databases. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

F J O'HARA & SONS
Victim website: | fjohara.com |
Victim country: | USA |
Attacker name: | Qilin |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Miscellaneous including financial data, invoices, agreements, etc. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 3 |
Image: |
|

TGS TRANSPORTATION
Victim website: | tgstrans.com |
Victim country: | USA |
Attacker name: | Akira |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Financial, HR, customers data with contacts and other operational data |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 3 |
Image: |
|

Stay safe!
Hackmanac Team!