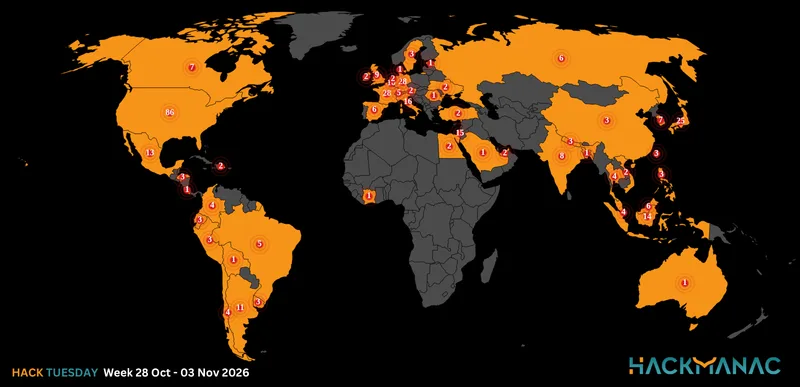
Today's HOT includes 45 ransomware victims by the notorious ALPHV/BlackCat, Hunters International, Qilin, BlackBasta, Abyss, MyData/AlphaLocker, Akira, Rhysida, Snatch, Stormous, Trigona, WereWolves and LockBit 3.0 gangs.
The average Cyber Risk Factor is 4.0.
Read below the full list.
Disclaimer:
Data are collected from public info published on Dark Web.
The Cyber Risk factor is calculated on cyber attacks' impact based on available data.
It shows the severity of an event: 1 = low, 5 = critical
THE SOURCE
Victim website: | thesource.ca |
Victim country: | Canada |
Attacker name: | ALPHV/BlackCat |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 60 GB |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

ARCISGOLF
Victim website: | arcisgolf.com |
Victim country: | USA |
Attacker name: | ALPHV/BlackCat |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 250 GB |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

TRANS-NORTHERN PIPELINES
Victim website: | tnpi.ca |
Victim country: | Canada |
Attacker name: | ALPHV/BlackCat |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 190 GB |
Exfiltrated data type: | N/A |
Leaked data: | Fully published |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

DOPRASTAV
Victim website: | doprastav.sk |
Victim country: | Slovakia |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Financial data, invoices, employees’ email accounts |
Leaked data: | Sample |
Ransom deadline: | 27th Feb 24 |
Cyber Risk Factor: | 3 |
Image: |
|

COMMUNICATION FEDERAL CREDIT UNION
Victim website: | comfedcu.org |
Victim country: | USA |
Attacker name: | Hunters International |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Credit Request, Bank information, Loan and balance information, customers’ data, PII documents, passwords, etc. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

UNIVERSAL SERVICES
Victim website: | universalservicesms.com |
Victim country: | USA |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 470 GB |
Exfiltrated data type: | Financial data, invoices, customers’ detail, etc. |
Leaked data: | Sample |
Ransom deadline: | 27th Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

ROOSENS BETONS
Victim website: | roosens.com |
Victim country: | Belgium |
Attacker name: | Qilin |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Private contracts, agreements, PII documents, all financial documents, projects, e-mail correspondence and much more. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

LEONARD'S SYRUPS
Victim website: | leonardssyrups.com |
Victim country: | USA |
Attacker name: | BlackBasta |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 453 GB |
Exfiltrated data type: | Leonard's documents, human resources, financial data, personal folders and documents, and etc. |
Leaked data: | Sample |
Ransom deadline: | 21st Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

SANFORD PIERSON THONE & STREAN
Victim website: | ssmnlaw.com |
Victim country: | USA |
Attacker name: | BlackBasta |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 401 GB |
Exfiltrated data type: | Business data, accounting information, budgeting documents, human resources records, payroll details, users' shared folders, documents, etc. |
Leaked data: | Sample |
Ransom deadline: | 21st Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

GLOBAL RESCUE
Victim website: | globalrescue.com |
Victim country: | USA |
Attacker name: | BlackBasta |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 155 GB |
Exfiltrated data type: | Personal documents, accounts, public files, legal documents, HCM (Human Capital Management), etc. |
Leaked data: | Sample |
Ransom deadline: | 21st Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

BTL VERANSTALTUNGSTECHNIK
Victim website: | btl.info |
Victim country: | Germany |
Attacker name: | BlackBasta |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 585 GB |
Exfiltrated data type: | Personal documents, corporate data, customer documents, financial documents (FiBu), etc. |
Leaked data: | Sample |
Ransom deadline: | 21st Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

PATRIZIA PEPE
Victim website: | patriziapepe.com |
Victim country: | Italy |
Attacker name: | BlackBasta |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 577 GB |
Exfiltrated data type: | Personal user folders and documents, corporate data, employees' recruitment documents, etc. |
Leaked data: | Sample |
Ransom deadline: | 21st Feb 24 |
Cyber Risk Factor: | 5 |
Image: |
|

CONSTANTIA
Victim website: | ffppkg.co.uk |
Victim country: | United Kingdom |
Attacker name: | BlackBasta |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 756 GB |
Exfiltrated data type: | Departments' data such as accounts, engineering, human resources, users shared folders, documents, etc. |
Leaked data: | Sample |
Ransom deadline: | 21st Feb 24 |
Cyber Risk Factor: | 5 |
Image: |
|

BARBER EMERSON
Victim website: | barberemerson.com |
Victim country: | USA |
Attacker name: | BlackBasta |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 351 GB |
Exfiltrated data type: | Personal user folders and documents, corporate data, customer documents, etc. |
Leaked data: | Sample |
Ransom deadline: | 21st Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

MOTILAL OSWAL
Victim website: | motilaloswal.com |
Victim country: | India |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Confidential company data |
Leaked data: | / |
Ransom deadline: | 20th Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

RAJAWALI CORPORA
Victim website: | rajawali.com |
Victim country: | Indonesia |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 715 GB |
Exfiltrated data type: | Projects, investments, finances, audits, personnel (more than 1000 copies of passports), clients, confidential data of all companies, etc. |
Leaked data: | Sample |
Ransom deadline: | 20th Feb 24 |
Cyber Risk Factor: | 5 |
Image: |
|

GIRAUD PERE ET FILS
Victim website: | giraudpereetfils.com |
Victim country: | France |
Attacker name: | Qilin |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | PII documents, financial data, invoices, etc. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

CONSEGUROS, CORREDOR DE SEGUROS
Victim website: | conseguros.com.gt |
Victim country: | Guatemala |
Attacker name: | Qilin |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

CHAMPION
Victim website: | champion.com.co |
Victim country: | Colombia |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 81 GB |
Exfiltrated data type: | Scans, invoices, financial documents, etc. |
Leaked data: | Sample |
Ransom deadline: | 06th Mar 24 |
Cyber Risk Factor: | 4 |
Image: |
|

CORE ENGINEERING
Victim website: | coreengg.com |
Victim country: | USA |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 43 GB |
Exfiltrated data type: | Accounting documents, financial, HR, management, confidential agreements, etc. |
Leaked data: | Sample |
Ransom deadline: | 06th Mar 24 |
Cyber Risk Factor: | 4 |
Image: |
|

SITRACK
Victim website: | sitrack.com |
Victim country: | Argentina |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 63 GB |
Exfiltrated data type: | Passports, invoices, financial documents, personal data, etc. |
Leaked data: | Sample |
Ransom deadline: | 06th Mar 24 |
Cyber Risk Factor: | 4 |
Image: |
|

HATS INTERIOR DECORATION
Victim website: | hatsinteriors.com |
Victim country: | UAE |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 60 GB |
Exfiltrated data type: | Financial and banking data, clients and employees’ data, invoices, etc. |
Leaked data: | Sample |
Ransom deadline: | 06th Mar 24 |
Cyber Risk Factor: | 4 |
Image: |
|

PRADIER GRANULATS
Victim website: | pradiergranulats.fr |
Victim country: | France |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Audits, clients’ data, scans, etc. |
Leaked data: | Sample |
Ransom deadline: | 06th Mar 24 |
Cyber Risk Factor: | 3 |
Image: |
|

CENTRALE PAYSANNE LUXEMBOURGEOISE
Victim website: | centralepaysanne.lu |
Victim country: | Luxembourg |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 375 GB |
Exfiltrated data type: | Invoices, technical designs, employees’ data, etc. |
Leaked data: | Sample |
Ransom deadline: | 06th Mar 24 |
Cyber Risk Factor: | 4 |
Image: |
|

KABAT TYRE
Victim website: | kabat.pl |
Victim country: | Poland |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 27th Feb 24 |
Cyber Risk Factor: | 3 |
Image: |
|

KEVIN LEEDS
Victim website: | kaleedscpa.com |
Victim country: | USA |
Attacker name: | Qilin |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 3 |
Image: |
|

VAN WINGERDEN GREENHOUSES
Victim website: | vanwingerden.com |
Victim country: | USA |
Attacker name: | Abyss |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 337 GB |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 21st Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

BM CATALYSTS
Victim website: | bmcatalysts.co.uk |
Victim country: | United Kingdom |
Attacker name: | MyData |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 100 GB |
Exfiltrated data type: | Accounting, project, HR info, etc. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

SCHOOL DISTRICT OF NEKOOSA
Victim website: | nekoosasd.net |
Victim country: | Akira |
Attacker name: | USA |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Personal information about staff and students, addresses, phone numbers, and scans of documents. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

ASA ELECTRONICS
Victim website: | asaelectronics.com |
Victim country: | USA |
Attacker name: | ALPHV/BlackCat |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 2.7 TB |
Exfiltrated data type: | Engineering drawings, prints, schematics, patents, source code repos, supplier/vendor list, accounting data, HR data |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

ASP BASILICATA
Victim website: | aspbasilicata.it |
Victim country: | Italy |
Attacker name: | Rhysida |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | 15 BTC ($ 790,000) |
Exfiltrated data amount: | Miscellaneous data including PII documents, etc. |
Exfiltrated data type: | N/A |
Leaked data: | Sample |
Ransom deadline: | 22nd Feb 24 |
Cyber Risk Factor: | 5 |
Image: |
|

HAWBAKER ENGINEERING
Victim website: | hawbakerengineering.com |
Victim country: | USA |
Attacker name: | Snatch |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 3 |
Image: |
|

CAL-COMP ELECTRONICS
Victim website: | calcomp.co.th |
Victim country: | Thailand |
Attacker name: | Stormous |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 12 GB |
Exfiltrated data type: | Production data, |
Leaked data: | Fully published |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

BOMBAY GRILL RESTAURANT
Victim website: | bombaygrills.com |
Victim country: | Croatia |
Attacker name: | Stormous |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | Sample |
Ransom deadline: | 25th Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

FALCO ELECTRONICS
Victim website: | falco.com |
Victim country: | Mexico |
Attacker name: | Trigona |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 300,000 |
Exfiltrated data amount: | Miscellaneous documents including financial data, employees' data, etc. |
Exfiltrated data type: | N/A |
Leaked data: | Sample |
Ransom deadline: | 25th Feb 24 |
Cyber Risk Factor: | 5 |
Image: |
|

AMÉRICA MÓVIL
Victim website: | americamovil.com |
Victim country: | Mexico |
Attacker name: | Trigona |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 10,000,000 |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Miscellaneous including confidential documents, personal data, financial data, etc. |
Leaked data: | Sample |
Ransom deadline: | 24th Feb 24 |
Cyber Risk Factor: | 5 |
Image: |
|

CARIBBEAN RADIATION ONCOLOGY CENTER
Victim website: | adioscancer.com |
Victim country: | USA |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 01st Mar 24 |
Cyber Risk Factor: | 5 |
Image: |
|

MMI CULINARY
Victim website: | mmiculinary.com |
Victim country: | USA |
Attacker name: | LockBit |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 100 GB |
Exfiltrated data type: | Miscellaneous documents |
Leaked data: | Sample |
Ransom deadline: | 28th Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

FULTON COUNTY GOVERNMENT
Victim website: | fultoncountyga.gov |
Victim country: | USA |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Confidential documents, citizens' personal data, and medical records, indicating full access to the platform. |
Leaked data: | Sample |
Ransom deadline: | 16th Feb 24 |
Cyber Risk Factor: | 5 |
Image: |
|

UNIFER
Victim website: | unifer-travaux.fr |
Victim country: | France |
Attacker name: | 8Base |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Invoices, receipts, accounting documents, personal data, certificates, employment contracts, confidentiality agreements, personal files, etc. |
Leaked data: | / |
Ransom deadline: | 21st Feb 24 |
Cyber Risk Factor: | 3 |
Image: |
|

INSTITUTIONAL CASEWORK
Victim website: | iciscientific.com |
Victim country: | USA |
Attacker name: | 8Base |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Invoices, receipts, accounting documents, personal data, certificates, employment contracts, confidentiality agreements, personal files, etc. |
Leaked data: | / |
Ransom deadline: | 21st Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

ATB SA INGÉNIEURS-CONSEILS
Victim website: | atb-sa.ch |
Victim country: | Switzerland |
Attacker name: | 8Base |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Includes invoices, receipts, accounting documents, personal data, certificates, employment contracts, confidentiality agreements, personal files, etc. |
Leaked data: | / |
Ransom deadline: | 21st Feb 24 |
Cyber Risk Factor: | 3 |
Image: |
|

BRONSTEIN & CARMONA
Victim website: | bronstein-carmona.com |
Victim country: | USA |
Attacker name: | Cl0p |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | The breach involves login credentials (account names and plain text passwords), lawyers and judges’ details, among other miscellaneous documents. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

WALDEMAR S. NELSON AND COMPANY
Victim website: | wsnelson.com |
Victim country: | USA |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | financial data, forms, certificates, PII documents, etc. |
Leaked data: | Sample |
Ransom deadline: | 24th Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

DAVID'S BRIDAL
Victim website: | davidsbridal.com |
Victim country: | USA |
Attacker name: | WereWolves |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 850,000 |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Personal and corporate information |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

Stay safe!
Hackmanac Team!