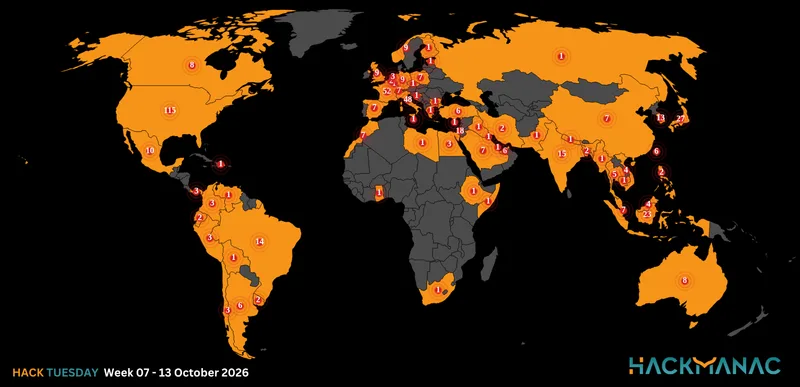
Today's HOT includes 10 ransomware victims by the notorious RansomHouse, Black Suit, Rhysida, BianLian, RansomHub, BlackBasta, Eraleig and Qiulong gangs.
The average Cyber Risk Factor is 4.4.
Read below the full list.
Disclaimer:
Data are collected from public info published on Dark Web.
The Cyber Risk factor is calculated on cyber attacks' impact based on available data.
It shows the severity of an event: 1 = low, 5 = critical
TRIFECTA
Victim website: | trifecta.com |
Victim country: | USA |
Attacker name: | Eraleig |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 3.6 GB |
Exfiltrated data type: | Private and personal confidential data, confluence dump, clients documents, budget, payroll, IDs, taxes, finance information, etc. |
Leaked data: | Fully published |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

HIRSH INDUSTRIES
Victim website: | hirshindustries.com |
Victim country: | USA |
Attacker name: | RansomHouse |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 450 GB |
Exfiltrated data type: | N/A |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

OCTAPHARMA PLASMA
Victim website: | octapharmaplasma.com |
Victim country: | USA |
Attacker name: | Black Suit |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Data of donors (ssn, dob, address), Dead donors data (ssn, dob, address), Data of donor centers, Laboratory data, Financial data (audits, reports, payments, contracts, etc), Employee data (passports, contracts, contacts, family details, medical examinations, etc), Business data (contracts, contacts, planning, presentations, etc), Other data taken from shares and personal folders. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

DR. WILLIAN SEGALIN
Victim website: | drwilliansegalin.com.br |
Victim country: | Brazil |
Attacker name: | Qiulong |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 20 GB |
Exfiltrated data type: | Images of nude patients, Confidential Personal Data, Accounting, budget, financial data, Email and msg archives. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

MINISTERIO DE DESARROLLO LOCAL
Victim website: | mindel.gob.sv |
Victim country: | El Salvador |
Attacker name: | Rhysida |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | 8 BTC ($ 530,000) |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Miscellaneous documents |
Leaked data: | Sample |
Ransom deadline: | 30th Apr 24 |
Cyber Risk Factor: | 5 |
Image: |
|

DEFI SOLUTIONS
Victim website: | defisolutions.com |
Victim country: | USA |
Attacker name: | BianLian |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 180 GB |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

CORIENT - R H BLUESTEIN
Victim website: | rhbco.com |
Victim country: | USA |
Attacker name: | RansomHub |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 30 GB |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 30th Apr 24 |
Cyber Risk Factor: | 5 |
Image: |
|

ARMY WELFARE TRUST
Victim website: | awt.com.pk |
Victim country: | Pakistan |
Attacker name: | RansomHouse |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 400 GB |
Exfiltrated data type: | N/A |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

EUROPEANPROF
Victim website: | europeanprof.es |
Victim country: | Spain |
Attacker name: | RansomHub |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 50 GB |
Exfiltrated data type: | Data from Dropbox, confidential data and documents, customers’ data, passwords, etc. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

TRUE SOLICITORS
Victim website: | true.co.uk |
Victim country: | United Kingdom |
Attacker name: | BlackBasta |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 312 GB |
Exfiltrated data type: | Group data, Financial, Legal, Personal users’ folders, Clients data |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

Stay safe!
Hackmanac Team!