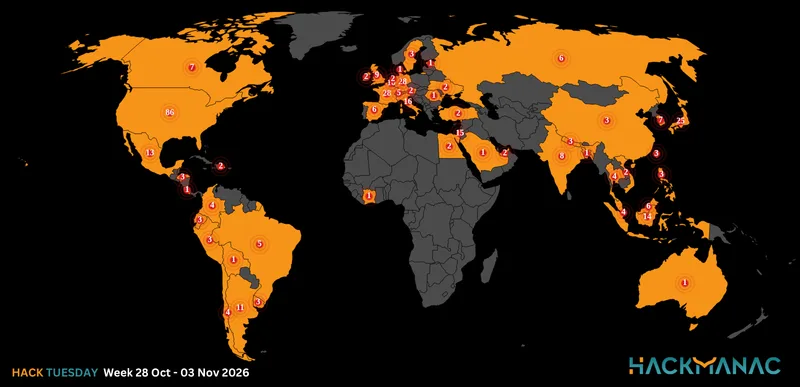
Today's HOT includes 18 ransomware victims by the notorious Akira, BianLian, Hunters International, Qilin, RansomHouse, ALPHV/BlackCat, BlackBasta, Medusa, 0mega and LockBit 3.0 gangs.
The average Cyber Risk Factor is 4.1.
Read below the full list.
Disclaimer:
Data are collected from public info published on Dark Web.
The Cyber Risk factor is calculated on cyber attacks' impact based on available data.
It shows the severity of an event: 1 = low, 5 = critical
DIRIG SHEET METAL
Victim website: | dirigsheetmetal.com |
Victim country: | USA |
Attacker name: | Akira |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 65 GB |
Exfiltrated data type: | Information of projects with drawings, contracts, confidential agreements, a bit of personal information, financial data, etc. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

ICN BUSINESS SCHOOL
Victim website: | icn-artem.com |
Victim country: | France |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 13th Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

NOVA BUSINESS LAW GROUP
Victim website: | novablg.com |
Victim country: | USA |
Attacker name: | BianLian |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 880 GB |
Exfiltrated data type: | Personal Data, Customer Data (SSN/Passport/DL), Accounting, budget, financial data, Contract data and NDA’s, Files from CFO PC, Operational and business files, Email and message archives. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

WISER FINANCIAL GROUP
Victim website: | thewisergroup.com |
Victim country: | USA |
Attacker name: | BianLian |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 300 GB |
Exfiltrated data type: | Personal Data, Accounting, budget, financial data, Contract data and NDA’s, Customer audit reports, Files from CEO PC, Operational and business files, Email and message archives. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

TAMDOWN GROUP
Victim website: | tamdown.com |
Victim country: | United Kingdom |
Attacker name: | Hunters International |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 3 |
Image: |
|

THORITE
Victim website: | thorite.co.uk |
Victim country: | United Kingdom |
Attacker name: | Hunters International |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 307.2 GB (209,969 files) |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

INNOVATIVE AUTOMATION
Victim website: | innovativeautomation.com |
Victim country: | Canada |
Attacker name: | Hunters International |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 30.2 GB (49,774 files) |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

CHARLES TRENT
Victim website: | trents.co.uk |
Victim country: | United Kingdom |
Attacker name: | Hunters International |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 59.5 GB (89,239 files) |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

NEAFIDI
Victim website: | neafidi.it |
Victim country: | Italy |
Attacker name: | Qilin |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Personal data, financial statements, and other confidential information |
Leaked data: | / |
Ransom deadline: | 02nd Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

TORONTO ZOO
Victim website: | torontozoo.com |
Victim country: | Akira |
Attacker name: | Canada |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 133 GB |
Exfiltrated data type: | NDAs and confidential agreements, personal files, etc. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

HAWBAKER ENGINEERING
Victim website: | hawbakerengineering.com |
Victim country: | USA |
Attacker name: | RansomHouse |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 500 GB |
Exfiltrated data type: | N/A |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

BRIGHTSTAR CARE
Victim website: | brightstarcare.com |
Victim country: | USA |
Attacker name: | ALPHV/BlackCat |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 26th Jan 24 |
Cyber Risk Factor: | 4 |
Image: |
|

WANNAGO CLOUD
Victim website: | wannagocloud.com |
Victim country: | UAE |
Attacker name: | Qilin |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

CARAVAN AND MOTORHOME CLUB
Victim website: | caravanclub.co.uk |
Victim country: | United Kingdom |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 09th Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

LECLAIR
Victim website: | leclairgroup.com |
Victim country: | USA |
Attacker name: | BlackBasta |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 1.5 TB |
Exfiltrated data type: | Insurance, I-9 forms, 401K forms, confidential documents, etc. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

ANI NETWORKS
Victim website: | aninetworks.com |
Victim country: | USA |
Attacker name: | Akira |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 30 GB |
Exfiltrated data type: | Personal information (SSN, DOB, etc.), NDAs, confidential agreements, and other operational files. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

CLOUDFIRE
Victim website: | cloudfire.it |
Victim country: | Italy |
Attacker name: | Medusa |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 100,000 |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Miscellaneous including financial data, PII documents, clients’ documents, etc. |
Leaked data: | Sample |
Ransom deadline: | 05th Feb 24 |
Cyber Risk Factor: | 5 |
Image: |
|

FOUR HANDS LLC
Victim website: | fourhands.com |
Victim country: | USA |
Attacker name: | 0mega |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 1.5 TB |
Exfiltrated data type: | Accounting, audits, invoices, scans, employees’ data, PII documents, etc. |
Leaked data: | 10% of the exfiltrated data |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

Stay safe!
Hackmanac Team!