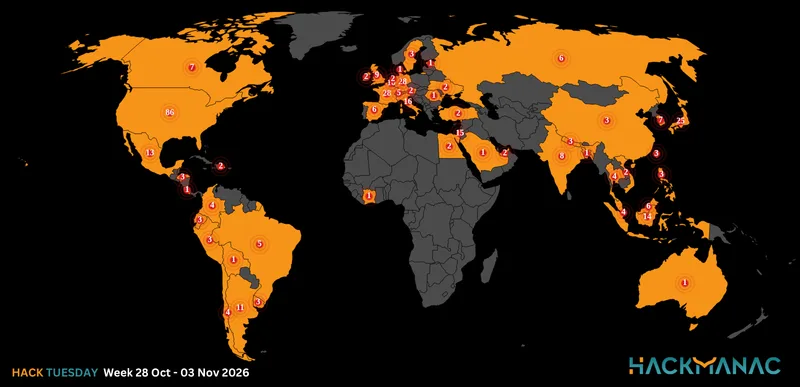
Today's HOT includes 30 ransomware victims by the notorious Apos, Play, LockBit 3.0, RansomHub, INC Ransom, Black Suit, Eraleig, Qiulong, Hunters International, 8Base, BlackBasta and Space Bears gangs.
The average Cyber Risk Factor is 3.5.
Read below the full list.
Disclaimer:
Data are collected from public info published on Dark Web.
The Cyber Risk factor is calculated on cyber attacks' impact based on available data.
It shows the severity of an event: 1 = low, 5 = critical
THINK ADAM
Victim website: | thinkadam.co |
Victim country: | South Africa |
Attacker name: | Space Bears |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 06th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

FLIESENSTUDIO AM RHEIN
Victim website: | fliesenstudioamrhein.de |
Victim country: | Germany |
Attacker name: | Space Bears |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 04th May 24 |
Cyber Risk Factor: | 3 |
Image: |
|

FIRE FIGHTING SYSTEMS (FFS)
Victim website: | fifisystems.com |
Victim country: | Norway |
Attacker name: | Space Bears |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 04th May 24 |
Cyber Risk Factor: | 3 |
Image: |
|

SUREWERX USA
Victim website: | usa.surewerx.com |
Victim country: | USA |
Attacker name: | Space Bears |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 02nd May 24 |
Cyber Risk Factor: | 3 |
Image: |
|

SM EMBALLAGE
Victim website: | smemballage.com |
Victim country: | Morocco |
Attacker name: | Space Bears |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 01st May 24 |
Cyber Risk Factor: | 3 |
Image: |
|

MR BEAN
Victim website: | mrbean.com |
Victim country: | Singapore |
Attacker name: | Space Bears |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 8.5 GB |
Exfiltrated data type: | N/A |
Leaked data: | Fully published |
Ransom deadline: | Expired |
Cyber Risk Factor: | 3 |
Image: |
|

CORTEX CHIROPRACTIC & CLINICAL NEUROSCIENCE
Victim website: | cortex360.com |
Victim country: | USA |
Attacker name: | Space Bears |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 11 GB |
Exfiltrated data type: | N/A |
Leaked data: | Fully published |
Ransom deadline: | Expired |
Cyber Risk Factor: | 4 |
Image: |
|

BITZ SOFTWARES
Victim website: | bitzsoftwares.com.br |
Victim country: | Brazil |
Attacker name: | Apos |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 18 MB |
Exfiltrated data type: | Source code |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

ALGEN HEALTHCARE
Victim website: | algenhealthcare.co |
Victim country: | India |
Attacker name: | Apos |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 90 GB |
Exfiltrated data type: | Financial data, private data |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

SUNLUX GROUP
Victim website: | sunlux-group.com |
Victim country: | France |
Attacker name: | Apos |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 160 GB |
Exfiltrated data type: | Financial data, private data |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

DROGARIA BOM PREÇO
Victim website: | bomprecodrogaria.com.br |
Victim country: | Brazil |
Attacker name: | Apos |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 5.6 GB |
Exfiltrated data type: | Private data |
Leaked data: | Fully published |
Ransom deadline: | 26th Apr 24 |
Cyber Risk Factor: | 4 |
Image: |
|

AXIP ENERGY SERVICES
Victim website: | axip.com |
Victim country: | USA |
Attacker name: | Play |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Private and personal confidential data, clients documents, budget, payroll, accounting, contracts, taxes, IDs, finance information, etc. |
Leaked data: | / |
Ransom deadline: | 02nd May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

LEGISLATIVE BILL DRAFTING COMMISSION
Victim website: | lbdc.state.ny.us |
Victim country: | USA |
Attacker name: | Play |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Private and personal confidential data, clients documents, budget, payroll, accounting, contracts, taxes, IDs, finance information, etc. |
Leaked data: | / |
Ransom deadline: | 01st May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

MADATA
Victim website: | madata.com |
Victim country: | Mexico |
Attacker name: | Play |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Private and personal confidential data, clients documents, budget, payroll, accounting, contracts, taxes, IDs, finance information, etc. |
Leaked data: | / |
Ransom deadline: | 01st May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

SECURE ENERGY
Victim website: | sesenergy.org |
Victim country: | USA |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 12 GB |
Exfiltrated data type: | Administration documents, financial data, scans, etc. |
Leaked data: | Fully published |
Ransom deadline: | 28th Apr 24 |
Cyber Risk Factor: | 4 |
Image: |
|

POLARIS INFORMATICA Y COMUNICACIONES
Victim website: | polaris.es |
Victim country: | Spain |
Attacker name: | RansomHub |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 165 GB |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

NEW HUDSON FACADES
Victim website: | newhudsonfacades.com |
Victim country: | USA |
Attacker name: | Play |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Private and personal confidential data, clients documents, budget, payroll, accounting, contracts, taxes, IDs, finance information, etc. |
Leaked data: | / |
Ransom deadline: | 01st May 24 |
Cyber Risk Factor: | 3 |
Image: |
|

ORIGINAL HERKIMER CHEESE
Victim website: | originalherkimercheese.com |
Victim country: | USA |
Attacker name: | Play |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Private and personal confidential data, clients documents, budget, payroll, accounting, contracts, taxes, IDs, finance information, etc. |
Leaked data: | / |
Ransom deadline: | 01st May 24 |
Cyber Risk Factor: | 3 |
Image: |
|

PRECISION FLUID CONTROLS
Victim website: | precisionfluidcontrols.com |
Victim country: | USA |
Attacker name: | Play |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Private and personal confidential data, clients documents, budget, payroll, accounting, contracts, taxes, IDs, finance information, etc. |
Leaked data: | / |
Ransom deadline: | 02nd May 24 |
Cyber Risk Factor: | 3 |
Image: |
|

TOOLMARTS
Victim website: | toolmarts.com |
Victim country: | USA |
Attacker name: | Play |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Private and personal confidential data, clients documents, budget, payroll, accounting, contracts, taxes, IDs, finance information, etc. |
Leaked data: | / |
Ransom deadline: | 01st May 24 |
Cyber Risk Factor: | 3 |
Image: |
|

YALE MORTGAGE
Victim website: | yalemortgage.com |
Victim country: | USA |
Attacker name: | Play |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Private and personal confidential data, clients documents, budget, payroll, accounting, contracts, taxes, IDs, finance information, etc. |
Leaked data: | / |
Ransom deadline: | 02nd May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

HUMAN TECHNOLOGY PROSTHETICS AND ORTHOTICS
Victim website: | humantechpando.com |
Victim country: | USA |
Attacker name: | INC Ransom |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Miscellaneous including medical documents |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

HERRON TODD WHITE
Victim website: | htw.com.au |
Victim country: | Australia |
Attacker name: | Black Suit |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 279 GB |
Exfiltrated data type: | Miscellaneous including customer information and transactions. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

MELTING MIND
Victim website: | melting-mind.de |
Victim country: | Germany |
Attacker name: | Eraleig |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Miscellaneous data including employees’ credentials |
Leaked data: | Sample |
Ransom deadline: | 03rd May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

HOSPITAL ESCULTURAL
Victim website: | hospitalescultural.com.br |
Victim country: | Brazil |
Attacker name: | Qiulong |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 50 GB |
Exfiltrated data type: | Confidential personal data, accounting, budget, financial data, contract data including NDAs, email and message archives, etc. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

MAGICOLOR
Victim website: | magicolor.ca |
Victim country: | Canada |
Attacker name: | Hunters International |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 3 |
Image: |
|

LUMINA AMERICAS
Victim website: | luminaamericas.com |
Victim country: | Argentina |
Attacker name: | 8Base |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Invoice, Receipts, Accounting documents, Personal data, Certificates, Employment contracts, A huge amount of confidential information, Confidentiality agreements, Personal files, etc. |
Leaked data: | / |
Ransom deadline: | 03rd May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

THE LINE UP
Victim website: | thelineup.com |
Victim country: | USA |
Attacker name: | 8Base |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Invoice, Receipts, Accounting documents, Personal data, Certificates, Employment contracts, A huge amount of confidential information, Confidentiality agreements, Personal files, etc. |
Leaked data: | / |
Ransom deadline: | 03rd May 24 |
Cyber Risk Factor: | 3 |
Image: |
|

MIKRONA
Victim website: | mikrona.com |
Victim country: | Switzerland |
Attacker name: | 8Base |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Invoice, Receipts, Accounting documents, Personal data, Certificates, Employment contracts, A huge amount of confidential information, Confidentiality agreements, Personal files, etc. |
Leaked data: | / |
Ransom deadline: | 03rd May 24 |
Cyber Risk Factor: | 3 |
Image: |
|

LAWRENCE GROUP
Victim website: | thelawrencegroup.com |
Victim country: | USA |
Attacker name: | BlackBasta |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 505 GB |
Exfiltrated data type: | Personal documents, user folders, driver licenses and passports, projects, etc. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

Stay safe!
Hackmanac Team!