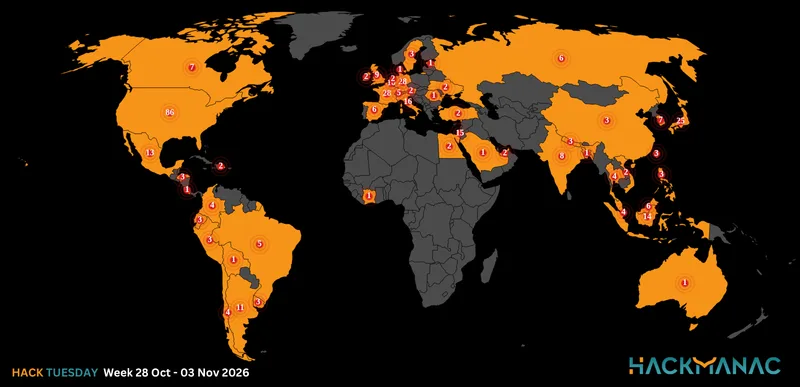
Today's HOT includes 19 victims by the notorious LockBit 3.0, RansomHouse, BlackBasta, ALPHV/BlackCat, RansomEXX, INC Ransom, Play, BianLian, Rhysida, IntelBroker, KromSec and CiphBit gangs.
The average Cyber Risk Factor is 4.1.
Read below the full list.
Disclaimer:
Data are collected from public info published on Dark Web.
The Cyber Risk factor is calculated on cyber attacks' impact based on available data.
It shows the severity of an event: 1 = low, 5 = critical
EAGERS AUTOMOTIVE LIMITED
Victim website: | eagersautomotive.com.au |
Victim country: | Australia |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 19th Jan 24 |
Cyber Risk Factor: | 4 |
Image: |
|

MPM MEDICAL SUPPLY
Victim website: | mpmmedicalsupply.com |
Victim country: | USA |
Attacker name: | CiphBit |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 09th Dec 23 |
Cyber Risk Factor: | 3 |
Image: |
|

KRIJNEN
Victim website: | krijnen.be |
Victim country: | Belgium |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Financial data, invoices, etc. |
Leaked data: | Sample |
Ransom deadline: | 18th Jan 24 |
Cyber Risk Factor: | 3 |
Image: |
|

PROMERICA BANK OF THE DOMINICAN REPUBLIC
Victim website: | promerica.com.do |
Victim country: | Dominican Republic |
Attacker name: | RansomHouse |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 100 GB |
Exfiltrated data type: | N/A |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

ERBILBIL BILGISAYAR
Victim website: | erbilbilgisayar.com |
Victim country: | Turkey |
Attacker name: | ALPHV/BlackCat |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Sensitive data |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

OKADA MANILLA
Victim website: | okadamanila.com |
Victim country: | Philippines |
Attacker name: | ALPHV/BlackCat |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Non-disclosure agreements, customers’ data, PII documents, etc. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

CONTIMADE
Victim website: | contimade.cz |
Victim country: | Czech Republic |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Passports, forms, insurance documents, etc. |
Leaked data: | Sample |
Ransom deadline: | 19th Jan 24 |
Cyber Risk Factor: | 3 |
Image: |
|

CLEARWINDS
Victim website: | clearwinds.net |
Victim country: | USA |
Attacker name: | ALPHV/BlackCat |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 3 |
Image: |
|

KENYA AIRWAYS
Victim website: | kenya-airways.com |
Victim country: | Kenya |
Attacker name: | RansomEXX |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 2.2 GB |
Exfiltrated data type: | Accident reports, passports, investigations, death certificates, etc. |
Leaked data: | Fully published |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

XEROX CORP
Victim website: | xerox.com |
Victim country: | USA |
Attacker name: | INC Ransom |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Invoices, orders, mails, and charge sheets |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

KEYSER MASON BALL
Victim website: | kmblaw.com |
Victim country: | Canada |
Attacker name: | Play |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Private and personal confidential data, clients documents, budget, IDs, payroll, taxes, finance information and etc. |
Leaked data: | / |
Ransom deadline: | 3rd Jan 24 |
Cyber Risk Factor: | 4 |
Image: |
|

MORGAN, CHAMBERS & WRIGHT & THE GREEN GROUP
Victim website: | N/A |
Victim country: | USA |
Attacker name: | Play |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Private and personal confidential data, clients documents, budget, IDs, payroll, Insurance, taxes, finance information and etc. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

MOOVER
Victim website: | moover.com |
Victim country: | USA |
Attacker name: | BianLian |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 1.1 TB |
Exfiltrated data type: | HR, files from management PCs, financial data, business data, customers' personal data. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

ASPIRATION TRAINING
Victim website: | aspirationtraining.com |
Victim country: | United Kingdom |
Attacker name: | Rhysida |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | 1 BTC ($ 45,000) |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 8th Jan 24 |
Cyber Risk Factor: | 4 |
Image: |
|

CROSS SWITCH
Victim website: | cross-switch.com |
Victim country: | Luxembourg |
Attacker name: | IntelBroker |
Attacker class: | Cybercrime |
Attack technique: | Data breach |
Ransom demand: | N/A |
Exfiltrated data amount: | 3,600,000 user’s information |
Exfiltrated data type: | Full names, Emails, Phone Numbers, Messages, Physical Locations, Banking Information, Bearer Tokens, DOBs, Usernames, etc. |
Leaked data: | Fully published |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

SNAPPFOOD
Victim website: | snappfood.ir |
Victim country: | Iran |
Attacker name: | KromSec |
Attacker class: | Hacktivism |
Attack technique: | Data breach |
Ransom demand: | N/A |
Exfiltrated data amount: | 3 TB |
Exfiltrated data type: | 20 million users (including usernames, passwords, emails, names, mobile numbers, and birth dates), 51 million addresses (GPS coordinates, complete addresses, phone numbers), details of 180 million mobile devices (type, model, platform, token, installation source), in excess of 360 million orders (IP addresses, delivery specifics, store/restaurant details, prices, products), data of 35,000 delivery personnel (name, contact information, national code, city), 600,000 transaction records (cardholder's name, contact details, card number, bank), 160 million courier journeys (origin and destination specifics, phone numbers, geographical locations, dates), 240,000 vendor records (name, address, phone, email, GPS, manager's name), and over 880 million product orders |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

GRAEBENER BIPOLAR PLATE TECHNOLOGIES
Victim website: | graebener.com |
Victim country: | Germany |
Attacker name: | BlackBasta |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 1.1 TB |
Exfiltrated data type: | Miscellaneous documents, controlling, sales, home and private users’ folders. |
Leaked data: | Full published |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

NALS APARTMENT HOMES
Victim website: | nals.com |
Victim country: | USA |
Attacker name: | BlackBasta |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 145 GB |
Exfiltrated data type: | Reports, payroll, personal, accounting, personal users’ folders, documents, etc. |
Leaked data: | Full published |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

LEONARD'S EXPRESS
Victim website: | leonardsexpress.com |
Victim country: | USA |
Attacker name: | BlackBasta |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 182 GB |
Exfiltrated data type: | Finance, insurances, 1099 info, users' personal documents including DL, SSN, passports, etc. |
Leaked data: | Fully published |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

Stay safe!
Hackmanac Team!