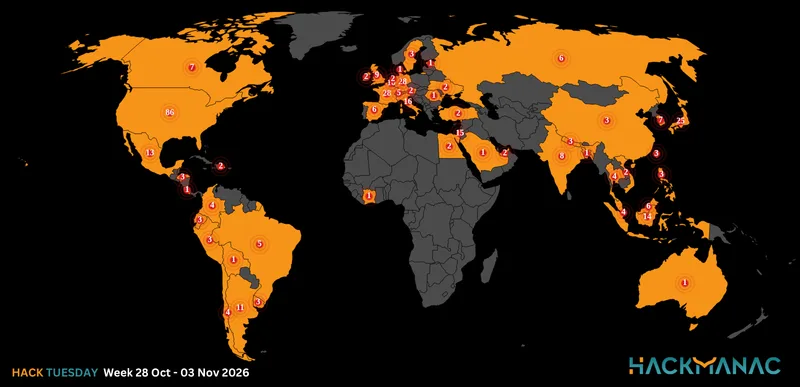
Today's HOT includes 16 victims by the notorious Akira, Medusa, Knight, ALPHV/BlackCat, Rhysida, BianLian, Stormous, AlphaTeam, Meow, ThreeAM and LockBit 3.0 gangs.
The average Cyber Risk Factor is 3.8.
Read below the full list.
Disclaimer:
Data are collected from public info published on Dark Web.
The Cyber Risk factor is calculated on cyber attacks' impact based on available data.
It shows the severity of an event: 1 = low, 5 = critical
SEFIN S.p.A.
Victim website: | sefin.it |
Victim country: | Italy |
Attacker name: | Akira |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Agreements, non-disclosures, personal documents, etc. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

LECLAIR
Victim website: | leclairgroup.com |
Victim country: | USA |
Attacker name: | ALPHV/BlackCAt |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

GALAXY FIREWORKS
Victim website: | galaxyfireworks.com |
Victim country: | USA |
Attacker name: | Medusa |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 100,000 |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Staff data, inspection reports, accounting, scanned files, etc. |
Leaked data: | Sample |
Ransom deadline: | 09th Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

DIROX
Victim website: | dirox.com |
Victim country: | Vietnam |
Attacker name: | Knight |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 50 GB |
Exfiltrated data type: | Confidential banking data, clients, and invoices |
Leaked data: | / |
Ransom deadline: | 05th Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

SPORTSMEDIA TECHNOLOGY
Victim website: | smt.com |
Victim country: | USA |
Attacker name: | ALPHV/BlackCat |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 3 |
Image: |
|

HYDRAFLOW
Victim website: | hydraflow.com |
Victim country: | USA |
Attacker name: | ALPHV/BlackCat |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

MINNESOTA ORCHESTRA
Victim website: | mnorch.org |
Victim country: | USA |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 15th Feb 24 |
Cyber Risk Factor: | 3 |
Image: |
|

DERRAMA MAGISTERIAL
Victim website: | derrama.org.pe |
Victim country: | Peru |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 15th Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

CNPC PERU
Victim website: | cnpc.com.pe |
Victim country: | Peru |
Attacker name: | Rhysida |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | 5 BTC ($ 210,000) |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Miscellaneous including PII documents. |
Leaked data: | Sample |
Ransom deadline: | 08th Feb 24 |
Cyber Risk Factor: | 5 |
Image: |
|

ROBERT D CLEMENTS JR LAW GROUP
Victim website: | robertdclements.com |
Victim country: | USA |
Attacker name: | BianLian |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 200 GB |
Exfiltrated data type: | Financial data, folders of network users, file server data, clients' data, legal paperwork |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

REALMFORGE STUDIOS
Victim website: | realmforgestudios.com |
Victim country: | Germany |
Attacker name: | Stormous |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 550 |
Exfiltrated data amount: | 13 GB |
Exfiltrated data type: | Developments processes, designs, source codes, studio operations, etc. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

CASASPECIALE
Victim website: | casaspeciale.it |
Victim country: | Italy |
Attacker name: | AlphaTeam |
Attacker class: | Cybercrime |
Attack technique: | Data breach |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Full database, full server files, user emails and passwords (MD5), etc. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

SOUTHWARK COUNCIL
Victim website: | southwark.gov.uk |
Victim country: | United Kingdom |
Attacker name: | Meow |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

TALON INTERNATIONAL
Victim website: | taloninternational.com |
Victim country: | USA |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 300 GB |
Exfiltrated data type: | Clients (customer database with addresses, phone numbers, information on calculations, to whom and where products are delivered, NDA, contracts, approved design for each client, color scheme, sources, for brands 7FAM, Calvin Klein, Burton, Celine and many others) Product ( what do you produce, in what volumes, who buys, drawings, composition) |
Leaked data: | / |
Ransom deadline: | 02nd Feb 24 |
Cyber Risk Factor: | 5 |
Image: |
|

BALDESSARI & COSTER
Victim website: | bandcllp.com |
Victim country: | USA |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 21st Feb 24 |
Cyber Risk Factor: | 3 |
Image: |
|

E&T SOLUTIONS
Victim website: | etsolutions.com.mx |
Victim country: | Mexico |
Attacker name: | ThreeAM |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Company’s data |
Leaked data: | 10% of the exfiltrated data |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

Stay safe!
Hackmanac Team!