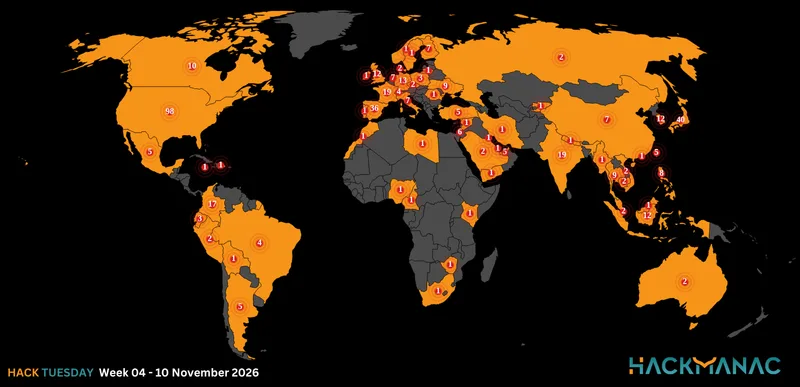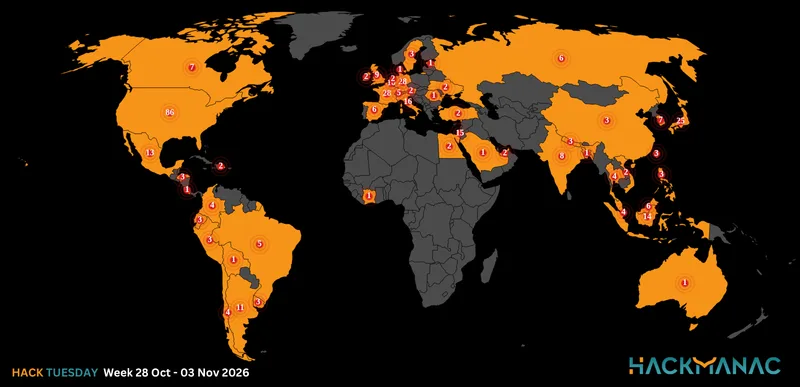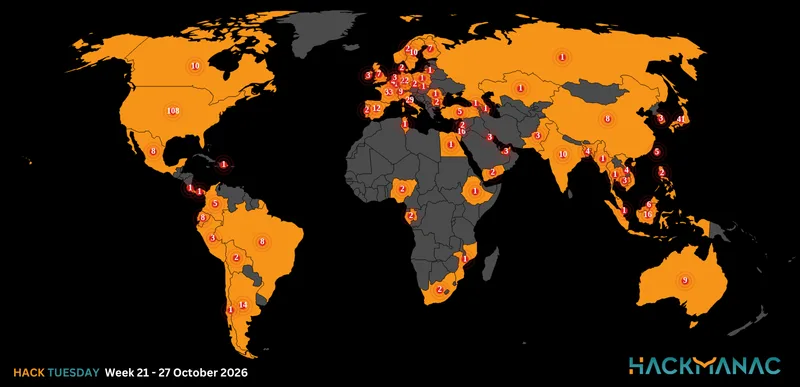
Today's HOT includes 19 victims by the notorious Knight, Medusa, Qilin, BianLian, D#nut and LockBit 3.0 gangs.
The average Cyber Risk Factor is 4.1.
Read below the full list.
Disclaimer:
Data are collected from public info published on Dark Web.
The Cyber Risk factor is calculated on cyber attacks' impact based on available data.
It shows the severity of an event: 1 = low, 5 = critical
LEX CARIBBEAN
Victim website: | lexcaribbean.com |
Victim country: | Barbados |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 15th Feb 24 |
Cyber Risk Factor: | 3 |
Image: |
|

FEPCO ZONA FRANCA SAS
Victim website: | fepco.com.co |
Victim country: | Colombia |
Attacker name: | Knight |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 100 GB |
Exfiltrated data type: | Confidential data, bank contracts, invoices, customers data, etc. |
Leaked data: | / |
Ransom deadline: | 08th Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

ABEL SANTOS & ASOCIADOS
Victim website: | abelsantosyasoc.com.ar |
Victim country: | Argentina |
Attacker name: | Knight |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Miscellaneous documents including clients’ data, financial documents, passwords, etc. |
Leaked data: | Sample |
Ransom deadline: | 15th Feb 24 |
Cyber Risk Factor: | 5 |
Image: |
|

MANITOU GROUP
Victim website: | manitou-group.com |
Victim country: | France |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 400 GB |
Exfiltrated data type: | Specification, drawings of equipment elements and parts, developments, sources, tests, program code, electrical |
Leaked data: | / |
Ransom deadline: | 06th Feb 24 |
Cyber Risk Factor: | 5 |
Image: |
|

DIGITEL GSM
Victim website: | digitel.com.ve |
Victim country: | Venezuela |
Attacker name: | Medusa |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 5,000,000 |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | PII documents, clients’ data, financial data, email correspondence, confidential data, etc. |
Leaked data: | Sample |
Ransom deadline: | 10th Feb 24 |
Cyber Risk Factor: | 5 |
Image: |
|

PEZOLD, BARKER & WOLTZ, APPC
Victim website: | pbwtulsa.com |
Victim country: | USA |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Data on lawyers/employees (SSN, EIN, residential address, DOB, contracts, scans of passports and ID), financial documents (balance sheet, audits, tax forms, various financial statements, statements), |
Leaked data: | Fully published |
Ransom deadline: | 03rd Feb 24 |
Cyber Risk Factor: | 5 |
Image: |
|

COMMONWEALTH SIGN
Victim website: | commonwealthsign.com |
Victim country: | USA |
Attacker name: | Qilin |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 113.63 GB |
Exfiltrated data type: | Miscellaneous documents including financial data, etc. |
Leaked data: | Fully published |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

CHICAGO EXTRUDED METALS
Victim website: | cxm.com |
Victim country: | USA |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Finance (budget, audit, cash flow, balance sheet, tax returns, project calculations, YTD reports, bank statements and many other financial documents) Employees (personal data of employees, contracts, information on salaries, bonuses and other confidential documents for employees) |
Leaked data: | / |
Ransom deadline: | 05th Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

COLE, COLE, EASLEY & SCIBA
Victim website: | cceslaw.com |
Victim country: | USA |
Attacker name: | BianLian |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 1.5 TB |
Exfiltrated data type: | Legal paper works, clients’ data, PHI data, financial data, file server data, folders of network users, HR data, management email archives. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

US DEPARTMENT OF DEFENSE CONTRACTORS
Victim website: | dod.defense.gov |
Victim country: | USA |
Attacker name: | D#nut |
Attacker class: | Cybercrime |
Attack technique: | Data breach |
Ransom demand: | $ 500,000 |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Confidential documents of contractors of US Department of Defense like SpaceX, Locheed Martin and Boing |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

PHILOGEN SpA
Victim website: | philogen.com |
Victim country: | Italy |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 15th Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

LOGTAINER Srl
Victim website: | logtainer.com |
Victim country: | Italy |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 18th Feb 24 |
Cyber Risk Factor: | 3 |
Image: |
|

PRIMA WAWONA
Victim website: | prima.com |
Victim country: | USA |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 18th Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

PORTLINE TRANSPORTES MARÍTIMOS INTERNACIONAIS
Victim website: | portline.pt |
Victim country: | Portugal |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 19th Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

SEMESCO
Victim website: | semesco.com |
Victim country: | Cyprus |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 15th Feb 24 |
Cyber Risk Factor: | 3 |
Image: |
|

ULTRAFLEX SYSTEMS
Victim website: | ultraflexx.com |
Victim country: | USA |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 20th Feb 24 |
Cyber Risk Factor: | 3 |
Image: |
|

TGESTIONA
Victim website: | tgestiona.com.br |
Victim country: | Brazil |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 22nd Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

WIFI NIEDERÖSTERREICH
Victim website: | noe.wifi.at |
Victim country: | Austria |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

GREATER RICHMOND TRANSIT
Victim website: | ridegrtc.com |
Victim country: | USA |
Attacker name: | BianLian |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 1.5 TB |
Exfiltrated data type: | Personal data, accounting, budget, financial data, technical data, contract data and NDAs, accidents, files from CEO and CFO's PC, operational and business files, email archives, and SQL databases. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

Stay safe!
Hackmanac Team!