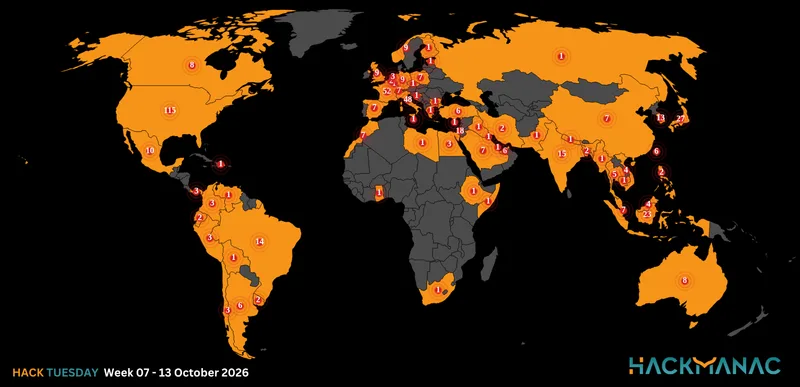
Today's HOT includes 15 victims by the notorious BianLian, DragonForce, Play, Knight, Cloak, IntelBroker, LockBit 3.0, Akira, INC Ransom and Rhysida gangs.
The average Cyber Risk Factor is 4.5.
Read below the full list.
Disclaimer:
Data are collected from public info published on Dark Web.
The Cyber Risk factor is calculated on cyber attacks' impact based on available data.
It shows the severity of an event: 1 = low, 5 = critical
SOMERSET LOGISTICS
Victim website: | somersetlogistics.com |
Victim country: | USA |
Attacker name: | BianLian |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 624 GB |
Exfiltrated data type: | Employee data, company financial data, sensitive customer data, files from President's PC, fileserver data. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

PROAX TECHNOLOGIES
Victim website: | proax.ca |
Victim country: | Canada |
Attacker name: | BianLian |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 855 GB |
Exfiltrated data type: | SQL databases, customers' confidential data, finance data, HR data, technical data. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

GEOLOGICS CORPORATION
Victim website: | geologics.com |
Victim country: | USA |
Attacker name: | DragonForce |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 122.89 GB |
Exfiltrated data type: | Accounting and finance documents, databases, audits, contracts, employees’ information, forms, HR, etc. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

LUTHERAN WORLD FEDERATION
Victim website: | lutheranworld.org |
Victim country: | Switzerland |
Attacker name: | Rhysida |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | 6 BTC ($ 260,000) |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Financial documents, passports, forms, etc. |
Leaked data: | Sample |
Ransom deadline: | 13th Jan 24 |
Cyber Risk Factor: | 5 |
Image: |
|

TELEVERDE
Victim website: | televerde.com |
Victim country: | USA |
Attacker name: | Play |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Private and personal confidential data, clients’ documents, budget, IDs, payroll, Insurance, taxes, finance information and etc. |
Leaked data: | / |
Ransom deadline: | 10th Jan 24 |
Cyber Risk Factor: | 3 |
Image: |
|

GRUPO SCA
Victim website: | gruposca.com |
Victim country: | Spain |
Attacker name: | Knight |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 100 GB |
Exfiltrated data type: | Confidential documents, clients’ data, invoices, financial data, etc. |
Leaked data: | Sample |
Ransom deadline: | 25th Jan 24 |
Cyber Risk Factor: | 4 |
Image: |
|

METROATLANTA AMBULANCE SERVICE
Victim website: | maas911.com |
Victim country: | USA |
Attacker name: | Cloak |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | Expired |
Cyber Risk Factor: | 5 |
Image: |
|

AGRO BAGGIO
Victim website: | agrobaggio.com.br |
Victim country: | Brazil |
Attacker name: | Knight |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 70 GB |
Exfiltrated data type: | Agro Baggio, John Deer and customers’ data |
Leaked data: | Sample |
Ransom deadline: | 15th Jan 24 |
Cyber Risk Factor: | 4 |
Image: |
|

NATIONAL AUTOMOBILE DEALERS ASSOCIATION
Victim website: | nada.org |
Victim country: | USA |
Attacker name: | IntelBroker |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | 300,000 lines of customer phones; 58,000 lines of customer payments; 81,000 lines of customer invoices; 108,000 lines of customer emails; 518,000 lines of customer cards. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

CAPITAL HEALTH
Victim website: | capitalhealth.org |
Victim country: | LockBit 3.0 |
Attacker name: | USA |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 250,000 |
Exfiltrated data amount: | 7 TB (10M files) |
Exfiltrated data type: | Medical confidentiality data |
Leaked data: | / |
Ransom deadline: | 09th Jan 24 |
Cyber Risk Factor: | 5 |
Image: |
|

MORGAN PILATE
Victim website: | morganpilate.com |
Victim country: | USA |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 500,000 |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Reports and statements, financial documents, miscellaneous documents, etc. |
Leaked data: | Sample |
Ransom deadline: | 10th Jan 24 |
Cyber Risk Factor: | 5 |
Image: |
|

PRESTON & MOUNTAINEER CONTRACTORS
Victim website: | mciwv.com |
Victim country: | USA |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 18 GB |
Exfiltrated data type: | Tax forms, projects, customers’ data, agreements, invoices, HR, etc. |
Leaked data: | Fully published |
Ransom deadline: | 08th Jan 24 |
Cyber Risk Factor: | 4 |
Image: |
|

VAN BUREN PUBLIC SCHOOLS
Victim website: | vanburenschools.net |
Victim country: | USA |
Attacker name: | Akira |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Students and parents’ data, HR information, accounting records, etc. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

HELLER INDUSTRIES
Victim website: | hellerindustries.com |
Victim country: | USA |
Attacker name: | Akira |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 300 GB |
Exfiltrated data type: | NDAs with well-known corporations, personal documents, and finance files, etc. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

CELLNETIX PATHOLOGY AND LABORATORIES
Victim website: | cellnetix.com |
Victim country: | USA |
Attacker name: | INC Ransom |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Employees’ data, agreements, forms, etc. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

Stay safe!
Hackmanac Team!