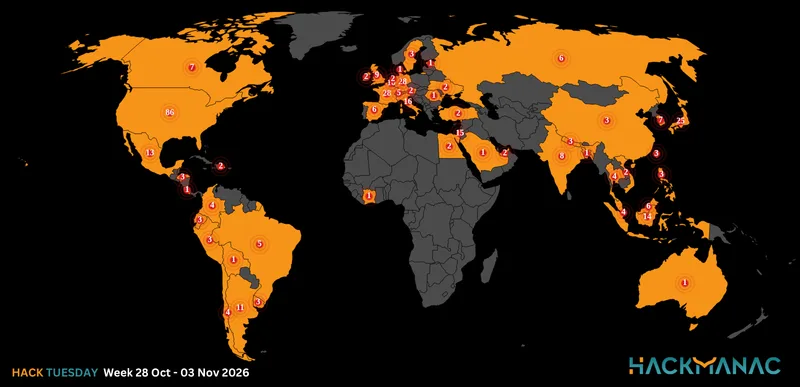
Today's HOT includes 11 ransomware victims by the notorious Qilin, Black Suit, LockBit 3.0, ALPHV/BlackCat and Akira gangs.
The average Cyber Risk Factor is 3.8.
Read below the full list.
Disclaimer:
Data are collected from public info published on Dark Web.
The Cyber Risk factor is calculated on cyber attacks' impact based on available data.
It shows the severity of an event: 1 = low, 5 = critical
HAL LEONARD AUSTRALIA
Victim website: | halleonard.com.au |
Victim country: | Australia |
Attacker name: | Qilin |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Private contracts, agreements, all financial documentation, projects, e-mail correspondence and much more. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

CORINTH COCA-COLA-BOTTLING
Victim website: | corinthcoke.com |
Victim country: | USA |
Attacker name: | Qilin |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Customers’ data, financial documents, etc. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

ITO PALLPACK GRUPPEN
Victim website: | ito.no |
Victim country: | Norway |
Attacker name: | Akira |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 30 GB |
Exfiltrated data type: | Finance, projects, contracts, and personal information. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

VIRIDI
Victim website: | viridiparente.com |
Victim country: | USA |
Attacker name: | Akira |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 70 GB |
Exfiltrated data type: | Accounting, payment, projects information, non-disclosure documents, NDAs, and personal documents of employees. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

DELCO AUTOMATION
Victim website: | delcoautomation.com |
Victim country: | Canada |
Attacker name: | Black Suit |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 3 |
Image: |
|

HARTALEGA
Victim website: | hartalega.com.my |
Victim country: | Malaysia |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 27th Jan 24 |
Cyber Risk Factor: | 4 |
Image: |
|

AGNÈS B.
Victim website: | agnesb.eu |
Victim country: | France |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 31st Jan 24 |
Cyber Risk Factor: | 3 |
Image: |
|

TIGER WHEEL & TYRE
Victim website: | twt.co.za |
Victim country: | South Africa |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 867 GB |
Exfiltrated data type: | Bank and loan documents, confidential information, contracts, passports, NDAs, employee work papers and more. Moreover, data the companies yokohama.co.za and tyresandmore.com have been compromised. |
Leaked data: | / |
Ransom deadline: | 31st Jan 24 |
Cyber Risk Factor: | 5 |
Image: |
|

TiAUTO INVESTMENTS
Victim website: | tiautoinvestments.co.za |
Victim country: | South Africa |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 31st Jan 24 |
Cyber Risk Factor: | 3 |
Image: |
|

BOGART
Victim website: | groupe-bogart.com |
Victim country: | France |
Attacker name: | ALPHV/BlackCat |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 152 GB |
Exfiltrated data type: | Customers’ data, financial documents, scans, etc. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

MOLNAR & BISCHOF
Victim website: | molnar-bischof.de |
Victim country: | Germany |
Attacker name: | Qilin |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Miscellaneous documents, financial data, invoices, customers’ data, etc. |
Leaked data: | Sample |
Ransom deadline: | 15th Jan 24 |
Cyber Risk Factor: | 4 |
Image: |
|

Stay safe!
Hackmanac Team!