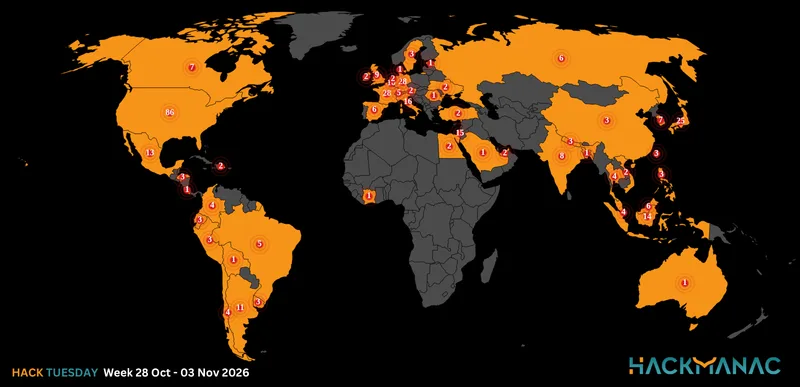
Today's HOT includes 22 ransomware victims by the notorious LockBit 3.0, Stormous, Qilin, INC Ransom, Medusa, Play, WereWolves, BianLian, DoNex and RansomHub gangs.
The average Cyber Risk Factor is 4.3.
Read below the full list.
Disclaimer:
Data are collected from public info published on Dark Web.
The Cyber Risk factor is calculated on cyber attacks' impact based on available data.
It shows the severity of an event: 1 = low, 5 = critical
BRIGHT WIRES
Victim website: | brightwires.com.sa |
Victim country: | Saudi Arabia |
Attacker name: | Qilin |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Miscellaneous documents including personal documents, invoices, financial data, purchase orders, certificates, etc. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

LIQUID ENVIRONMENTAL SOLUTIONS
Victim website: | liquidenviro.com |
Victim country: | USA |
Attacker name: | INC Ransom |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

VIADIRECT MARKETING
Victim website: | viadirectamarketing.com |
Victim country: | Spain |
Attacker name: | Stormous |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 11th Mar 24 |
Cyber Risk Factor: | 4 |
Image: |
|

US FEDERAL CREDIT UNION #1364
Victim website: | usfederalcu.org |
Victim country: | USA |
Attacker name: | Medusa |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 200,000 |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Personal documents, financial data, certificates, members information, etc. |
Leaked data: | Sample |
Ransom deadline: | 14th Mar 24 |
Cyber Risk Factor: | 4 |
Image: |
|

AMERICAN RENAL ASSOCIATES
Victim website: | americanrenal.com |
Victim country: | USA |
Attacker name: | Medusa |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 1,000,00 |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Personal documents, patients and employees’ data, financial documents, etc. |
Leaked data: | Sample |
Ransom deadline: | 15th Mar 24 |
Cyber Risk Factor: | 5 |
Image: |
|

JVC KENWOOD
Victim website: | th.jvckenwood.com |
Victim country: | Thailand |
Attacker name: | Medusa |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 500,000 |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Miscellaneous technical documents, employees’ data, etc. |
Leaked data: | Sample |
Ransom deadline: | 15th Mar 24 |
Cyber Risk Factor: | 5 |
Image: |
|

TOCCI
Victim website: | tocci.com |
Victim country: | USA |
Attacker name: | Medusa |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 100,000 |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Forms, technical designs, passports, customers and employees’ data, financial documents, email correspondence, etc. |
Leaked data: | Sample |
Ransom deadline: | 14th Mar 24 |
Cyber Risk Factor: | 4 |
Image: |
|

MAINVEST
Victim website: | mainvest.com |
Victim country: | USA |
Attacker name: | Play |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Private and personal confidential data, clients documents, budget, payroll, taxes, IDs, finance information and etc. |
Leaked data: | / |
Ransom deadline: | 10th Mar 24 |
Cyber Risk Factor: | 4 |
Image: |
|

LOGHMAN PHARMACEUTICALS
Victim website: | loghmanpharma.com |
Victim country: | Iran |
Attacker name: | Stormous |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 06th Mar 24 |
Cyber Risk Factor: | 5 |
Image: |
|

DUVEL
Victim website: | duvel.com |
Victim country: | Belgium |
Attacker name: | Stormous |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 88 GB |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 25th Mar 24 |
Cyber Risk Factor: | 5 |
Image: |
|

VSEXSHOP
Victim website: | vsexshop.ru |
Victim country: | Russia |
Attacker name: | WereWolves |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 70,000 |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Clients’ personal data |
Leaked data: | / |
Ransom deadline: | 1st Apr 24 |
Cyber Risk Factor: | 4 |
Image: |
|

MERCHANT ID
Victim website: | merchant.id |
Victim country: | Indonesia |
Attacker name: | RansomHub |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 50 GB |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 14th Mar 24 |
Cyber Risk Factor: | 4 |
Image: |
|

SP MUNDI
Victim website: | spmundi.com.br |
Victim country: | Brazil |
Attacker name: | RansomHub |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 8 GB |
Exfiltrated data type: | Customer information, documents, and operations, databases containing names, documents, addresses, CPF, phone numbers, amount paid and much more. |
Leaked data: | Sample |
Ransom deadline: | 13th Mar 24 |
Cyber Risk Factor: | 4 |
Image: |
|

EN ACT - ARCHITECTURE
Victim website: | enact-architecture.fr |
Victim country: | France |
Attacker name: | Qilin |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Financial data, invoices, legal documents, technical designs, etc. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

PALMER CONSTRUCTION
Victim website: | palmerconstruction.net |
Victim country: | USA |
Attacker name: | BianLian |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 475 GB |
Exfiltrated data type: | Personal data, accounting, budget, financial data, contract data, NDAs, and employee profiles. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

NEW YORK HOME HEALTHCARE
Victim website: | nyhhc.com |
Victim country: | USA |
Attacker name: | BianLian |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 330 GB |
Exfiltrated data type: | Personal data, accounting, budget, financial data, contract data, NDAs, and employee profiles. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

RMH FRANCHISE
Victim website: | rmhfranchise.com |
Victim country: | USA |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 1.5 TB |
Exfiltrated data type: | Confidential documents, insurance data, invoices, contracts, legal, financial, accounting, criminal incidents, customers’ data, and so on. |
Leaked data: | Sample |
Ransom deadline: | 26th Mar 24 |
Cyber Risk Factor: | 5 |
Image: |
|

MISSION RÉGIONALE POUR L'EMPLOI DE LIÈGE (MIREL)
Victim website: | mirelasbl.be |
Victim country: | Belgium |
Attacker name: | DoNex |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 19 GB |
Exfiltrated data type: | Forms, work certificates, application letters, etc. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

VAN DER HELM
Victim website: | vanderhelmlogistics.com |
Victim country: | Netherlands |
Attacker name: | DoNex |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 39 GB |
Exfiltrated data type: | Miscellaneous documents including invoices, agreements, personal documents, financial data, etc. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

P-FLEET
Victim website: | pfleet.com |
Victim country: | USA |
Attacker name: | DoNex |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 22 GB |
Exfiltrated data type: | Transaction details, financial data, full credential with plain text passwords, reports, customers’ data, and so on. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

CHOCOTOPIA
Victim website: | chocotopia.cz |
Victim country: | Czech Republic |
Attacker name: | DoNex |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 33 GB |
Exfiltrated data type: | Miscellaneous data including personal documents, pictures, invoices, and so on. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

ELSAP SPA
Victim website: | elsap.it |
Victim country: | Italy |
Attacker name: | DoNex |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 49 GB |
Exfiltrated data type: | Technical designs, invoices, ID cards, employees’ data, and so on. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

Stay safe!
Hackmanac Team!