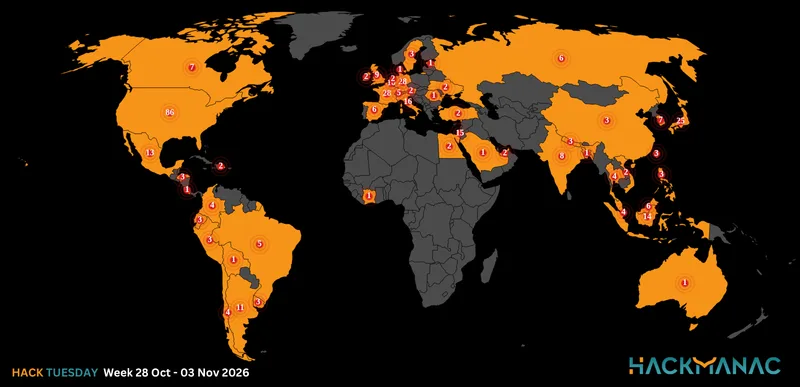
Today's HOT includes 25 ransomware victims by the notorious Medusa, LockBit 3.0, Black Suit, D#nut, Hunters International, Everest, BianLian, Play, MyData, Cactus, Abyss and RansomHub gangs.
The average Cyber Risk Factor is 4.2.
Read below the full list.
Disclaimer:
Data are collected from public info published on Dark Web.
The Cyber Risk factor is calculated on cyber attacks' impact based on available data.
It shows the severity of an event: 1 = low, 5 = critical
GO4KORA
Victim website: | go4kora.tv |
Victim country: | Egypt |
Attacker name: | RansomHub |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 12 GB |
Exfiltrated data type: | Confidential data, customers information and documents. |
Leaked data: | / |
Ransom deadline: | 16th Mar 24 |
Cyber Risk Factor: | 4 |
Image: |
|

HOZZIFY
Victim website: | hozzify.co |
Victim country: | Colombia |
Attacker name: | RansomHub |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Customer information, documents, payments, etc. |
Leaked data: | / |
Ransom deadline: | 15th Mar 24 |
Cyber Risk Factor: | 3 |
Image: |
|

SLOVAK INNOVATION AND ENERGY AGENCY (SIEA)
Victim website: | siea.sk |
Victim country: | Slovakia |
Attacker name: | RansomHub |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 62 GB |
Exfiltrated data type: | Information and operations data |
Leaked data: | / |
Ransom deadline: | 14th Mar 24 |
Cyber Risk Factor: | 4 |
Image: |
|

DENNINGER'S
Victim website: | denningers.com |
Victim country: | Canada |
Attacker name: | Medusa |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 900,000 |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Financial documents, agreements, employees’ data, etc. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

REDWOOD COAST REGIONAL CENTER
Victim website: | redwoodcoastrc.org |
Victim country: | USA |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 18th Mar 24 |
Cyber Risk Factor: | 3 |
Image: |
|

POWERRAIL
Victim website: | epowerrail.com |
Victim country: | USA |
Attacker name: | Black Suit |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 0.9 GB |
Exfiltrated data type: | N/A |
Leaked data: | Fully published |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

WATSON CLINIC
Victim website: | watsonclinic.com |
Victim country: | USA |
Attacker name: | D#nut |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Miscellaneous including confidential data, cyber security reports, etc. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

ACE AIR CARGO
Victim website: | aceaircargo.com |
Victim country: | USA |
Attacker name: | Hunters International |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 250.4 GB (272,624 files) |
Exfiltrated data type: | N/A |
Leaked data: | Fully published |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

FINCAS REVUELTA
Victim website: | fincasrevuelta.es |
Victim country: | Spain |
Attacker name: | Everest |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Miscellaneous including PII documents |
Leaked data: | Sample |
Ransom deadline: | 10th Mar 24 |
Cyber Risk Factor: | 3 |
Image: |
|

LINDSAY MUNICIPAL HOSPITAL
Victim website: | lindsayhospital.com |
Victim country: | USA |
Attacker name: | BianLian |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

REKAMY
Victim website: | rekamy.com |
Victim country: | USA |
Attacker name: | RansomHub |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 42 GB |
Exfiltrated data type: | PII information like names, addresses, confidential data, etc. |
Leaked data: | / |
Ransom deadline: | 18th Mar 24 |
Cyber Risk Factor: | 4 |
Image: |
|

DVT TECHNOLOGY
Victim website: | dvttechnologyltd.com |
Victim country: | USA |
Attacker name: | RansomHub |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 51 GB |
Exfiltrated data type: | Customer information, documents, and payments |
Leaked data: | / |
Ransom deadline: | 15th Mar 24 |
Cyber Risk Factor: | 4 |
Image: |
|

CONTINENTAL AEROSPACE TECHNOLOGIES
Victim website: | continental.aero |
Victim country: | USA |
Attacker name: | Play |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 5.5 GB |
Exfiltrated data type: | Private and personal confidential data, clients documents, a lot of technical documentation, clients database, budget, payroll, taxes, IDs, finance information and etc. |
Leaked data: | Fully published |
Ransom deadline: | 09th Mar 24 |
Cyber Risk Factor: | 5 |
Image: |
|

GROUP HEALTH COOPERATIVE
Victim website: | ghc.org |
Victim country: | USA |
Attacker name: | Black Suit |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Patient and member data, financial documents, Employees, Partner database, contracts, NDA forms, I Work documentation, SQL databases, etc. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

H + G EDV VERTRIEBS
Victim website: | hug.de |
Victim country: | Germany |
Attacker name: | Black Suit |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 342 GB |
Exfiltrated data type: | N/A |
Leaked data: | Fully published |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

CONSORZIO INNOVA
Victim website: | consorzioinnova.it |
Victim country: | Italy |
Attacker name: | MyData/AlphaLocker |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 225 GB |
Exfiltrated data type: | Employees, database, client data, etc. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

SCADEA SOLUTION
Victim website: | scadea.com |
Victim country: | USA |
Attacker name: | RansomHub |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 30 GB |
Exfiltrated data type: | Private Email Logs, MYSQL Database (Including accounts, PII, etc.), Personal data, Private records. |
Leaked data: | / |
Ransom deadline: | 24th Mar 24 |
Cyber Risk Factor: | 4 |
Image: |
|

RENY PICOT
Victim website: | renypicot.es |
Victim country: | Spain |
Attacker name: | Cactus |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 1,000,000 |
Exfiltrated data amount: | 350 GB |
Exfiltrated data type: | Accountingtreasurytaxes, HR - payrollspersonal documentsdossiers, Customer data, contracts, EngineeringR&DQA documents, corporate correspondence, database exports with client information, employees' and executive managers personal folders and much more. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

CLESHAR
Victim website: | cleshar.co.uk |
Victim country: | United Kingdom |
Attacker name: | Cactus |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 1,000,000 |
Exfiltrated data amount: | 1 TB |
Exfiltrated data type: | Accountingtreasurytaxes 40GB+, HR - payrollspersonal documentsdossiers 110GB+, Customer data - projectscontractsdrawings 130GB+, EngineeringR&DQA, Legal documents 3GB+, corporate correspondence 120GB+, employees' personal folders, database exportsbackups... Thousands of financial documents, employees background reports including Personal Identifying information, contracts and tenders, executive directors personal and corporate data, engineering database exports and much more. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

GOVERNMENT PENSIONS ADMINISTRATION AGENCY (GPAA)
Victim website: | gpaa.gov.za |
Victim country: | South Africa |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 1.08 TB |
Exfiltrated data type: | Users’ data, financial data, PII documents, etc. |
Leaked data: | Sample |
Ransom deadline: | 11th Mar 24 |
Cyber Risk Factor: | 5 |
Image: |
|

NETVIGOUR
Victim website: | netvigour.com |
Victim country: | USA |
Attacker name: | Hunters International |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

NEI GENERAL CONTRACTING
Victim website: | neigc.com |
Victim country: | USA |
Attacker name: | Abyss |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 2.9 TB |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 18th Mar 24 |
Cyber Risk Factor: | 5 |
Image: |
|

AMMEGA
Victim website: | ammega.com |
Victim country: | Netherlands |
Attacker name: | Cactus |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 9,000,000 |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Sensitive corporate information spanning accounting, HR, customer data, engineering, legal documents, and personal employee information, emphasizing confidentiality and legal significance. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

PLYMOUTH TUBE COMPANY
Victim website: | plymouth.com |
Victim country: | USA |
Attacker name: | Cactus |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 1,500,000 |
Exfiltrated data amount: | 1.83 TB |
Exfiltrated data type: | Accountingtreasurytaxes 250GB+, HR - payrollspersonal documentsdossiers 150GB+, Customer data - projectscontractsdrawings 90GB+, EngineeringR&DQA 120GB+, Legal documents 3GB+, corporate correspondence 20GB+, employees' personal folders... Hundreds of Personal Identifying information documents, executive managers personal and corporate documents, engineering database backups, etc. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

COMPUTAN
Victim website: | computan.com |
Victim country: | Canada |
Attacker name: | Cactus |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 72 GB |
Exfiltrated data type: | Databases containing PII information like names, address and more |
Leaked data: | / |
Ransom deadline: | 18th Mar 24 |
Cyber Risk Factor: | 4 |
Image: |
|

Stay safe!
Hackmanac Team!