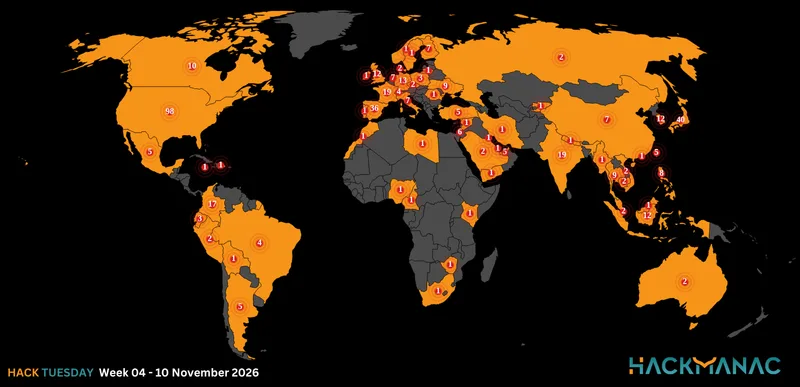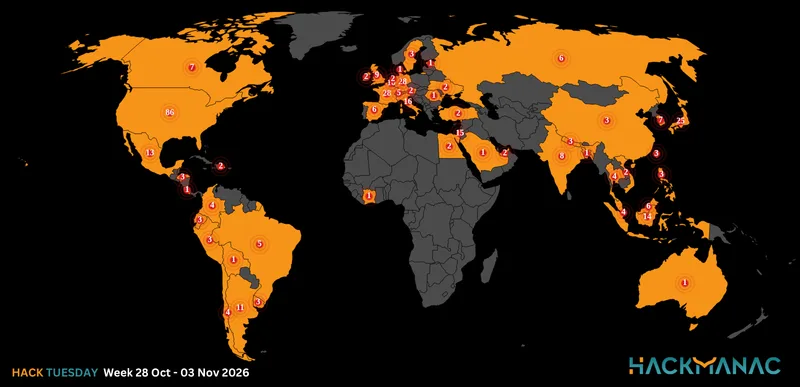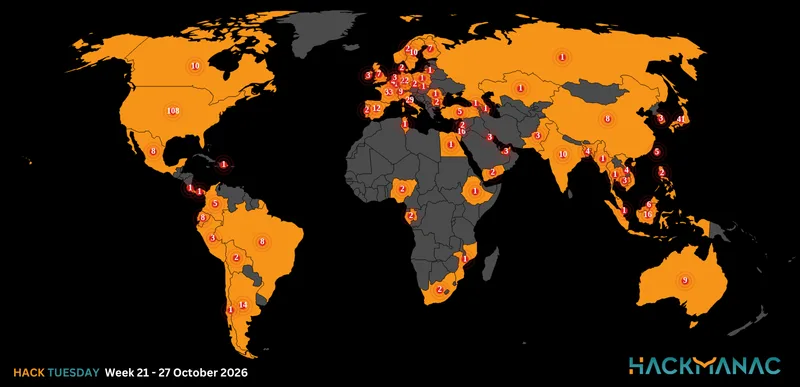
Today's HOT includes 70 victims by the notorious LockBit 3.0, RansomHub, Akira, Hunters International, Stormous, Play, Black Suit, Medusa, BianLian, INC Ransom, DragonForce, 8Base, Qilin, Everest, Rhysida and Arcus Media gangs.
The average Cyber Risk Factor is 3.9.
Read below the full list.
Disclaimer:
Data are collected from public info published on Dark Web.
The Cyber Risk factor is calculated on cyber attacks' impact based on available data.
It shows the severity of an event: 1 = low, 5 = critical
SCANDA GROUP
Victim website: | scanda.com.mx |
Victim country: | Mexico |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 387 GB |
Exfiltrated data type: | Personal Identification information, corporate documents, legal information, financial datapayrollreports, employee personal data, correspondence, customer information, contracts, database backups. |
Leaked data: | Sample |
Ransom deadline: | 15th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

ACFIN SA
Victim website: | acfin.cl |
Victim country: | Chile |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 460 GB |
Exfiltrated data type: | Client confidential data - agreementsreports etc., Personal identification Information (passports, DL, etc.), financial statementsreports, executives’ personal data, security officer private photos and files, etc. |
Leaked data: | Sample |
Ransom deadline: | 15th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

LPDB KUMKM
Victim website: | lpdb.id |
Victim country: | Indonesia |
Attacker name: | RansomHub |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 15.48 TB |
Exfiltrated data type: | Private documents, backups, etc. |
Leaked data: | Sample |
Ransom deadline: | 30th May 24 |
Cyber Risk Factor: | 5 |
Image: |
|

FISKARS GROUP
Victim website: | fiskarsgroup.com |
Victim country: | Finland |
Attacker name: | Akira |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 2 TB |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

CRESCENT POINT ENERGY
Victim website: | crescentpointenergy.com |
Victim country: | Canada |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 400 GB |
Exfiltrated data type: | N/A |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

PELLA CORPORATION
Victim website: | pella.com |
Victim country: | USA |
Attacker name: | Hunters International |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 339.4 GB (141,762 files) |
Exfiltrated data type: | Financial data, PII, etc. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

BARIDSOFT
Victim website: | baridsoft.net |
Victim country: | Iran |
Attacker name: | Stormous |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 32.4 GB |
Exfiltrated data type: | Customer and user data, reports, business licenses ,etc. |
Leaked data: | Fully published |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

LIVEHELPNOW
Victim website: | livehelpnow.net |
Victim country: | USA |
Attacker name: | Play |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Private and personal confidential data, clients documents, budget, payroll, accounting, contracts, taxes, IDs, finance information and etc. |
Leaked data: | / |
Ransom deadline: | 12th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

HAUMILLER ENGINEERING
Victim website: | haumiller.com |
Victim country: | USA |
Attacker name: | Play |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Private and personal confidential data, clients documents, budget, payroll, accounting, contracts, taxes, IDs, finance information and etc. |
Leaked data: | / |
Ransom deadline: | 12th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

NK PARTS INDUSTRIES
Victim website: | nkparts.com |
Victim country: | USA |
Attacker name: | Play |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Private and personal confidential data, clients documents, budget, payroll, accounting, contracts, taxes, IDs, finance information and etc. |
Leaked data: | / |
Ransom deadline: | 12th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

BADGER TAG AND LABEL CORP.
Victim website: | badgertag.com |
Victim country: | USA |
Attacker name: | Play |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Private and personal confidential data, clients documents, budget, payroll, accounting, contracts, taxes, IDs, finance information and etc. |
Leaked data: | / |
Ransom deadline: | 12th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

MONTGOMERY COUNTY BOARD OF DEVELOPMENTAL DISABILITIES SERVICES
Victim website: | mcbdds.org |
Victim country: | USA |
Attacker name: | Black Suit |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Business data (contracts, contacts, planning, presentations, etc), Employee data (passports, contracts, contacts, family details, medical examinations, etc), Financial data (audits, reports, payments, contracts, etc), other data taken from shares and personal folders |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

21ST CENTURY HEALTHCARE
Victim website: | 21stcenturyvitamins.com |
Victim country: | USA |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 14th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

CUSAT - CUSTODIA SATELITAL
Victim website: | cusat.com.ar |
Victim country: | Argentina |
Attacker name: | Arcus Media |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 3 |
Image: |
|

FRIGORÍFICO BOA CARNE
Victim website: | frigboacarne.com.br |
Victim country: | Brazil |
Attacker name: | Arcus Media |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 3 |
Image: |
|

THIBABEM ATACADISTA E DISTRIBUIDOR
Victim website: | thibabem.com.br |
Victim country: | Brazil |
Attacker name: | Arcus Media |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 3 |
Image: |
|

SASMET
Victim website: | sasmet.com.br |
Victim country: | Brazil |
Attacker name: | Arcus Media |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 3 |
Image: |
|

BRAZ ASSESSORIA CONTÁBIL
Victim website: | brazcontabil.com.br |
Victim country: | Brazil |
Attacker name: | Arcus Media |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 3 |
Image: |
|

RH GOLD
Victim website: | goldrh.com.co |
Victim country: | Colombia |
Attacker name: | Arcus Media |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 3 |
Image: |
|

FILSCAP
Victim website: | filscap.com.ph |
Victim country: | Philippines |
Attacker name: | Arcus Media |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 3 |
Image: |
|

CITY HALL OF SANTO ANTÔNIO DA PATRULHA
Victim website: | santoantoniodapatrulha.rs.gov.br |
Victim country: | Brazil |
Attacker name: | Arcus Media |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 1.78 GB |
Exfiltrated data type: | N/A |
Leaked data: | Fully published |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

JACKSON COUNTY
Victim website: | jacksongov.org |
Victim country: | USA |
Attacker name: | Black Suit |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Employee data (passports, contracts, contacts, family details, medical examinations, etc), Financial data (audits, reports, payments, contracts, etc), other data taken from shares and personal folders. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

NITEK INTERNATIONAL
Victim website: | nitek.net |
Victim country: | USA |
Attacker name: | Medusa |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 100,000 |
Exfiltrated data amount: | 22.13 GB |
Exfiltrated data type: | N/A |
Leaked data: | Sample |
Ransom deadline: | 20th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

NATIONAL METALWARES
Victim website: | nationalmetalwares.com |
Victim country: | USA |
Attacker name: | Medusa |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 200,000 |
Exfiltrated data amount: | 48.19 |
Exfiltrated data type: | N/A |
Leaked data: | Sample |
Ransom deadline: | 20th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

ROMEO PITARO INJURY AND LITIGATION LAWYERS
Victim website: | romeopitaro.com |
Victim country: | USA |
Attacker name: | BianLian |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 310 GB |
Exfiltrated data type: | Clients personal info, Financial documents, Information on current and closed cases, contract data and NDA’s, Email and msg archives. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

BRICK COURT CHAMBERS
Victim website: | brickcourt.co.uk |
Victim country: | United Kingdom |
Attacker name: | Medusa |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 200,000 |
Exfiltrated data amount: | 140.93 GB |
Exfiltrated data type: | N/A |
Leaked data: | Sample |
Ransom deadline: | 21st May 24 |
Cyber Risk Factor: | 5 |
Image: |
|

THE COUNTY GROUP
Victim website: | countyins.com |
Victim country: | United Kingdom |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 03rd Jun 24 |
Cyber Risk Factor: | 4 |
Image: |
|

SEAMAN'S MECHANICAL
Victim website: | seamansac.com |
Victim country: | USA |
Attacker name: | INC Ransom |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 3 |
Image: |
|

DEESIDE TIMBERFRAME
Victim website: | deesidetimberframe.com |
Victim country: | United Kingdom |
Attacker name: | INC Ransom |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 520 GB |
Exfiltrated data type: | N/A |
Leaked data: | Sample |
Ransom deadline: | 20th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

ALTIPAL S.A.S
Victim website: | altipal.com.co |
Victim country: | Colombia |
Attacker name: | DragonForce |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 183.7 GB |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 28th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

PERSYN
Victim website: | persyn.be |
Victim country: | Belgium |
Attacker name: | DragonForce |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 27.3 GB |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 06th Jun 24 |
Cyber Risk Factor: | 3 |
Image: |
|

ACCURATE LOCK & HARDWARE
Victim website: | accuratelockandhardware.com |
Victim country: | USA |
Attacker name: | DragonForce |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 14.88 GB |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 02nd May 24 |
Cyber Risk Factor: | 3 |
Image: |
|

MONOCON
Victim website: | monocon.com |
Victim country: | United Kingdom |
Attacker name: | DragonForce |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 4.56 GB |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 27th May 24 |
Cyber Risk Factor: | 3 |
Image: |
|

NEW BOSTON DENTAL CARE
Victim website: | newbostondentalcare.com |
Victim country: | USA |
Attacker name: | 8Base |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Invoice, Receipts, Accounting documents, Personal data, Certificates, Employment contracts, A huge amount of confidential information, Confidentiality agreements, Personal files and Other. |
Leaked data: | Fully published |
Ransom deadline: | 13th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

FIC EXPERTISE
Victim website: | fic-expertise.fr |
Victim country: | France |
Attacker name: | 8Base |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Invoice, Receipts, Accounting documents, Personal data, Certificates, Employment contracts, A huge amount of confidential information, Confidentiality agreements, Personal files and Other. |
Leaked data: | Fully published |
Ransom deadline: | 13th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

PUBLIC SERVICE OF WALLONIA
Victim website: | wallonie.be |
Victim country: | Belgium |
Attacker name: | 8Base |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Invoice, Receipts, Accounting documents, Personal data, Certificates, Employment contracts, A huge amount of confidential information, Confidentiality agreements, Personal files and Other. |
Leaked data: | Fully published |
Ransom deadline: | 13th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

CUSHMAN CONTRACTING CORPORATION
Victim website: | cushmancontracting.com |
Victim country: | USA |
Attacker name: | 8Base |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Invoice, Receipts, Accounting documents, Personal data, Certificates, Employment contracts, A huge amount of confidential information, Confidentiality agreements, Personal files and Other. |
Leaked data: | Fully published |
Ransom deadline: | 13th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

COSTA EDUTAINMENT SPA
Victim website: | costaedutainment.com |
Victim country: | Italy |
Attacker name: | 8Base |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Invoice, Receipts, Accounting documents, Personal data, Certificates, Employment contracts, A huge amount of confidential information, Confidentiality agreements, Personal files and Other. |
Leaked data: | Fully published |
Ransom deadline: | 13th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

BROVEDANI GROUP
Victim website: | brovedanigroup.com |
Victim country: | Italy |
Attacker name: | 8Base |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Invoice, Receipts, Accounting documents, Personal data, Certificates, Employment contracts, A huge amount of confidential information, Confidentiality agreements, Personal files and Other. |
Leaked data: | Fully published |
Ransom deadline: | 13th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

W.I.S. SICHERHEIT - SERVICE
Victim website: | wis-sicherheit.de |
Victim country: | Germany |
Attacker name: | 8Base |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Invoice, Receipts, Accounting documents, Personal data, Certificates, Employment contracts, A huge amount of confidential information, Confidentiality agreements, Personal files and Other. |
Leaked data: | Fully published |
Ransom deadline: | 13th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

SIGMUND ESPELAND
Victim website: | espeland.no |
Victim country: | Norway |
Attacker name: | 8Base |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Invoice, Receipts, Accounting documents, Personal data, Certificates, Employment contracts, A huge amount of confidential information, Confidentiality agreements, Personal files and Other. |
Leaked data: | Fully published |
Ransom deadline: | 13th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

JMJ WORKPLACE INTERIORS
Victim website: | jmjcorporation.com |
Victim country: | USA |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 03rd Jun 24 |
Cyber Risk Factor: | 4 |
Image: |
|

OSERAN HAHN P.S.
Victim website: | oseranhahn.com |
Victim country: | USA |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 20th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

SILVERSTONE UNIVERSITY TECHNICAL COLLEGE
Victim website: | utc-silverstone.co.uk |
Victim country: | United Kingdom |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 01st Jun 24 |
Cyber Risk Factor: | 4 |
Image: |
|

HESPERIA UNIFIED SCHOOL DISTRICT
Victim website: | hesperiausd.org |
Victim country: | USA |
Attacker name: | LockBit |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 03rd Jun 24 |
Cyber Risk Factor: | 4 |
Image: |
|

EDEN PROJECT
Victim website: | edenproject.com |
Victim country: | United Kingdom |
Attacker name: | INC Ransom |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

HELAPET
Victim website: | helapet.co.uk |
Victim country: | United Kingdom |
Attacker name: | INC Ransom |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 3 |
Image: |
|

AERO TEC LABORATORIES
Victim website: | atlinc.com |
Victim country: | USA |
Attacker name: | Hunters International |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 315.9 GB (220,723 files) |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 17th May 24 |
Cyber Risk Factor: | 5 |
Image: |
|

DIRECTION GÉNÉRALE DU TRÉSOR ET DE LA COMPTABILITÉ PUBLIQUE
Victim website: | tresor.gouv.ci |
Victim country: | Ivory Coast |
Attacker name: | Hunters International |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

MUNICIPALITY OF LA GUADELOUPE
Victim website: | munlaguadeloupe.qc.ca |
Victim country: | Canada |
Attacker name: | Qilin |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 7 GB |
Exfiltrated data type: | N/A |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

BRUNO GENERATORS
Victim website: | brunogenerators.it |
Victim country: | Italy |
Attacker name: | Akira |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 40 GB |
Exfiltrated data type: | Client information, financial documents, project information, etc. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

CITY OF NEODESHA
Victim website: | neodesha.org |
Victim country: | USA |
Attacker name: | RansomHub |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 35 GB |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

MORRIS GROUP INTERNATIONAL
Victim website: | morrisgroupint.com |
Victim country: | USA |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 500 GB |
Exfiltrated data type: | Partners, clients, commercial contracts, sketches, chemical properties of products, patents, and subsidiaries. |
Leaked data: | / |
Ransom deadline: | 19th May 24 |
Cyber Risk Factor: | 5 |
Image: |
|

MALONE & CO.
Victim website: | maloneaccountants.ie |
Victim country: | Ireland |
Attacker name: | DragonForce |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 15.34 GB |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 31st May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

EUCATEX
Victim website: | eucatex.com.br |
Victim country: | Brazil |
Attacker name: | RansomHub |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 150 GB |
Exfiltrated data type: | Data relating to the company clients, contractors, financial documents, NDA agreements, applications source codes ,and much more. |
Leaked data: | Fully published |
Ransom deadline: | 14th May 24 |
Cyber Risk Factor: | 5 |
Image: |
|

CONFINS TRANSPORT
Victim website: | confins.com.br |
Victim country: | Brazil |
Attacker name: | RansomHub |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 500 GB |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 20th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

ACLA
Victim website: | acla.de |
Victim country: | Germany |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 16th May 24 |
Cyber Risk Factor: | 3 |
Image: |
|

WATT CARMICHEAL
Victim website: | wattcarmichael.com |
Victim country: | Canada |
Attacker name: | DragonForce |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 27.3 GB |
Exfiltrated data type: | N/A |
Leaked data: | Fully published |
Ransom deadline: | Expired |
Cyber Risk Factor: | 4 |
Image: |
|

ROCKY MOUNTAIN SALES
Victim website: | rockymountainsales.com |
Victim country: | USA |
Attacker name: | RansomHub |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 400 GB |
Exfiltrated data type: | Miscellaneous confidential documents |
Leaked data: | Sample |
Ransom deadline: | 21st May 24 |
Cyber Risk Factor: | 5 |
Image: |
|

TALLEY GROUP
Victim website: | talleygroup.com |
Victim country: | United Kingdom |
Attacker name: | INC Ransom |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

HARDINGS TRANSPORT
Victim website: | hardings-transport.com |
Victim country: | United Kingdom |
Attacker name: | DragonForce |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 1.26 GB |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 29th May 24 |
Cyber Risk Factor: | 3 |
Image: |
|

PIER FOUNDRY & PATTERN SHOP
Victim website: | pierfoundry.com |
Victim country: | USA |
Attacker name: | Black Suit |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Employees and partners' data |
Leaked data: | Fully published |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

CONNELLY SECURITY SYSTEMS
Victim website: | cssltd.co.uk |
Victim country: | United Kingdom |
Attacker name: | DragonForce |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 16.68 GB |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 16th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

MOTOR MUNICH
Victim website: | motormunich.cat |
Victim country: | Spain |
Attacker name: | DragonForce |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 38.16 GB |
Exfiltrated data type: | N/A |
Leaked data: | Fully published |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

COLONIAL SURETY COMPANY
Victim website: | colonialsurety.com |
Victim country: | USA |
Attacker name: | Medusa |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 300,000 |
Exfiltrated data amount: | 143.9 GB |
Exfiltrated data type: | N/A |
Leaked data: | Sample |
Ransom deadline: | 22nd May 24 |
Cyber Risk Factor: | 5 |
Image: |
|

GMJ CA
Victim website: | gmjca.com |
Victim country: | India |
Attacker name: | BianLian |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 110 GB |
Exfiltrated data type: | Contracts and agreements, PII data, Finance data, Internal and external email correspondence, etc. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

WEALTH DEPOT
Victim website: | wealthdepot.com |
Victim country: | USA |
Attacker name: | Everest |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 450 GB |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

CAPLOSA
Victim website: | coplosa.es |
Victim country: | Spain |
Attacker name: | 8Base |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Invoice, Receipts, Accounting documents, Personal data, Certificates, Employment contracts, A huge amount of confidential information, Confidentiality agreements, Personal files and Other. |
Leaked data: | / |
Ransom deadline: | 20th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

DAUBERT CHEMICAL
Victim website: | daubertchemical.com |
Victim country: | USA |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 17th May 24 |
Cyber Risk Factor: | 4 |
Image: |
|

SURREY PLACE HEALTHCARE & REHABILITATION
Victim website: | surreyplacehealthandrehab.com |
Victim country: | USA |
Attacker name: | Rhysida |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | 6 BTC (approx. $390,000) |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Miscellaneous including PII |
Leaked data: | Sample |
Ransom deadline: | 22nd May 24 |
Cyber Risk Factor: | 5 |
Image: |
|

Stay safe!
Hackmanac Team!