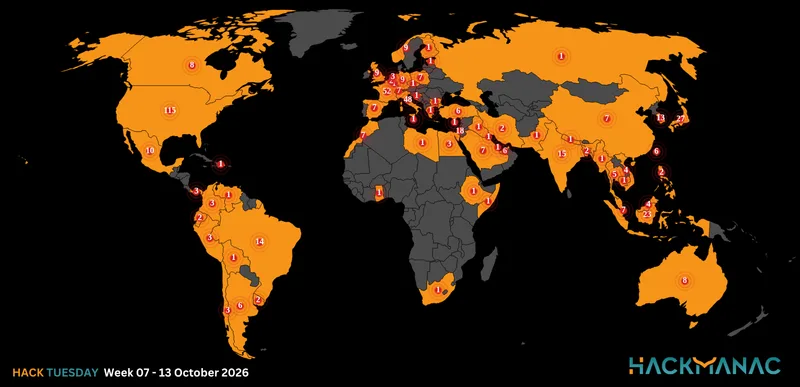
Today's HOT includes 61 victims by the notorious LockBit 3.0, ThreeAM, Qilin, RansomHub, Snatch, Cactus, Kill Security, DragonForce, Money Message, Hunters International, Cloak, RansomHouse, INC Ransom, Cl0p, Black Suit, Underground Team, Embargo, Red Ransomware, Medusa, D#nut, Space Bears, BianLian, Rhysida, 8Base and Arcus Media gangs.
The average Cyber Risk Factor is 3.9.
Read below the full list.
Disclaimer:
Data are collected from public info published on Dark Web.
The Cyber Risk factor is calculated on cyber attacks' impact based on available data.
It shows the severity of an event: 1 = low, 5 = critical
EGYPTIAN SUDANESE
|
Victim website: |
egyptiansudanese.com |
|
Victim country: |
Egypt |
|
Attacker name: |
Arcus Media |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
N/A |
|
Exfiltrated data type: |
N/A |
|
Leaked data: |
/ |
|
Ransom deadline: |
N/A |
|
Cyber Risk Factor: |
3 |
|
Image: |
ENGLEWOOD PUBLIC SCHOOL DISTRICT
|
Victim website: |
epsd.org |
|
Victim country: |
USA |
|
Attacker name: |
LockBit 3.0 |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
N/A |
|
Exfiltrated data type: |
N/A |
|
Leaked data: |
/ |
|
Ransom deadline: |
01st Jun 24 |
|
Cyber Risk Factor: |
4 |
|
Image: |
KEUKA COLLEGE
|
Victim website: |
keuka.edu |
|
Victim country: |
USA |
|
Attacker name: |
LockBit 3.0 |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
N/A |
|
Exfiltrated data type: |
N/A |
|
Leaked data: |
/ |
|
Ransom deadline: |
30th May 24 |
|
Cyber Risk Factor: |
4 |
|
Image: |
PUEBLO COUNTY SCHOOL DISTRICT 70
|
Victim website: |
district70.org |
|
Victim country: |
USA |
|
Attacker name: |
LockBit 3.0 |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
N/A |
|
Exfiltrated data type: |
N/A |
|
Leaked data: |
/ |
|
Ransom deadline: |
31st May 24 |
|
Cyber Risk Factor: |
4 |
|
Image: |
ALLCARE MEDICAL MANAGEMENT
|
Victim website: |
allcare-med.com |
|
Victim country: |
USA |
|
Attacker name: |
LockBit 3.0 |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
N/A |
|
Exfiltrated data type: |
N/A |
|
Leaked data: |
/ |
|
Ransom deadline: |
01st Jun 24 |
|
Cyber Risk Factor: |
4 |
|
Image: |
ESCRIBA INFORMATICA
|
Victim website: |
escriba.com.br |
|
Victim country: |
Brazil |
|
Attacker name: |
ThreeAM |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
N/A |
|
Exfiltrated data type: |
N/A |
|
Leaked data: |
/ |
|
Ransom deadline: |
N/A |
|
Cyber Risk Factor: |
3 |
|
Image: |
THERMAL SOLUTIONS
|
Victim website: |
thermalsolutionsllc.com |
|
Victim country: |
USA |
|
Attacker name: |
ThreeAM |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
N/A |
|
Exfiltrated data type: |
N/A |
|
Leaked data: |
/ |
|
Ransom deadline: |
N/A |
|
Cyber Risk Factor: |
3 |
|
Image: |
FIAB SpA
|
Victim website: |
fiab.it |
|
Victim country: |
Italy |
|
Attacker name: |
Qilin |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
N/A |
|
Exfiltrated data type: |
ID card and other miscellaneous documents |
|
Leaked data: |
Sample |
|
Ransom deadline: |
N/A |
|
Cyber Risk Factor: |
4 |
|
Image: |
CONSULTING RADIOLOGISTS
|
Victim website: |
consultingradiologists.com |
|
Victim country: |
USA |
|
Attacker name: |
Qilin |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
70 GB (94,667 files) |
|
Exfiltrated data type: |
PII, invoices, financial data, confidentiality agreements, etc. |
|
Leaked data: |
Sample |
|
Ransom deadline: |
N/A |
|
Cyber Risk Factor: |
5 |
|
Image: |
RIO TECHNOLOGY
|
Victim website: |
riotechnology.com.co |
|
Victim country: |
Colombia |
|
Attacker name: |
Arcus Media |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
N/A |
|
Exfiltrated data type: |
N/A |
|
Leaked data: |
/ |
|
Ransom deadline: |
N/A |
|
Cyber Risk Factor: |
3 |
|
Image: |
CHUO SYSTEM SERVICE
|
Victim website: |
chuoss.co.jp |
|
Victim country: |
Japan |
|
Attacker name: |
RansomHub |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
20 GB |
|
Exfiltrated data type: |
N/A |
|
Leaked data: |
/ |
|
Ransom deadline: |
22nd May 24 |
|
Cyber Risk Factor: |
4 |
|
Image: |
EAST SHORE SOUND
|
Victim website: |
eastshoresound.com |
|
Victim country: |
USA |
|
Attacker name: |
RansomHub |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
50 GB |
|
Exfiltrated data type: |
N/A |
|
Leaked data: |
/ |
|
Ransom deadline: |
20th May 24 |
|
Cyber Risk Factor: |
3 |
|
Image: |
EWING MARION KAUFFMAN SCHOOL
|
Victim website: |
kauffmanschool.org |
|
Victim country: |
USA |
|
Attacker name: |
LockBit 3.0 |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
N/A |
|
Exfiltrated data type: |
Confidential documents, financial data, non-disclosure agreements, etc. |
|
Leaked data: |
Sample |
|
Ransom deadline: |
2nd Jun 24 |
|
Cyber Risk Factor: |
4 |
|
Image: |
EMA DESIGN AUTOMATION
|
Victim website: |
ema-eda.com |
|
Victim country: |
USA |
|
Attacker name: |
LockBit 3.0 |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
445 GB |
|
Exfiltrated data type: |
PII, financial data, employees’ data, etc. |
|
Leaked data: |
Sample |
|
Ransom deadline: |
02nd Jun 24 |
|
Cyber Risk Factor: |
4 |
|
Image: |
TOWNSHIP OF UNION PUBLIC SCHOOLS
|
Victim website: |
twpunionschools.org |
|
Victim country: |
USA |
|
Attacker name: |
LockBit 3.0 |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
N/A |
|
Exfiltrated data type: |
Financial data, invoices, etc. |
|
Leaked data: |
Sample |
|
Ransom deadline: |
02nd Jun 24 |
|
Cyber Risk Factor: |
4 |
|
Image: |
NEOVIA
|
Victim website: |
neovia.fr |
|
Victim country: |
France |
|
Attacker name: |
Snatch |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
510 GB |
|
Exfiltrated data type: |
N/A |
|
Leaked data: |
Fully published |
|
Ransom deadline: |
N/A |
|
Cyber Risk Factor: |
4 |
|
Image: |
OKUANT
|
Victim website: |
okuant.com |
|
Victim country: |
Spain |
|
Attacker name: |
RansomHub |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
5 GB |
|
Exfiltrated data type: |
Customers and employees’ data, financial data, etc. |
|
Leaked data: |
Sample |
|
Ransom deadline: |
24th May 24 |
|
Cyber Risk Factor: |
4 |
|
Image: |
THE FULCRUM GROUP
|
Victim website: |
fulcrum.pro |
|
Victim country: |
USA |
|
Attacker name: |
Cactus |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
57 GB |
|
Exfiltrated data type: |
N/A |
|
Leaked data: |
Sample |
|
Ransom deadline: |
N/A |
|
Cyber Risk Factor: |
4 |
|
Image: |
VALLEY JOIST + DECK
|
Victim website: |
valleyjoist.com |
|
Victim country: |
USA |
|
Attacker name: |
LockBit 3.0 |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
N/A |
|
Exfiltrated data type: |
N/A |
|
Leaked data: |
Sample |
|
Ransom deadline: |
18th May 24 |
|
Cyber Risk Factor: |
3 |
|
Image: |
AGRANI BANK PLC
|
Victim website: |
agranibank.org |
|
Victim country: |
Bangladesh |
|
Attacker name: |
Kill Security |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
$ 5,000 |
|
Exfiltrated data amount: |
N/A |
|
Exfiltrated data type: |
12000+ files containing confidential data from the email server |
|
Leaked data: |
Sample |
|
Ransom deadline: |
26th May 24 |
|
Cyber Risk Factor: |
4 |
|
Image: |
DEAN LUMBER & SUPPLY
|
Victim website: |
dean-lumber.com |
|
Victim country: |
USA |
|
Attacker name: |
DragonForce |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
6.28 GB |
|
Exfiltrated data type: |
N/A |
|
Leaked data: |
/ |
|
Ransom deadline: |
12th Jun 24 |
|
Cyber Risk Factor: |
4 |
|
Image: |
INSURANCE AGENCY MARKETING SERVICES
|
Victim website: |
iamsinc.com |
|
Victim country: |
USA |
|
Attacker name: |
Money Message |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
50 GB |
|
Exfiltrated data type: |
Database and client’s data |
|
Leaked data: |
/ |
|
Ransom deadline: |
N/A |
|
Cyber Risk Factor: |
4 |
|
Image: |
FORMOSA PLASTICS
|
Victim website: |
fpcusa.com |
|
Victim country: |
USA |
|
Attacker name: |
Hunters International |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
1.2 TB |
|
Exfiltrated data type: |
Confidential data, PII, financial data, customers’ data, technical data |
|
Leaked data: |
Sample |
|
Ransom deadline: |
18th May 24 |
|
Cyber Risk Factor: |
5 |
|
Image: |
BÄCKEREI RADDATZ
|
Victim website: |
baeckerei-raddatz.de |
|
Victim country: |
Germany |
|
Attacker name: |
Cloak |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
N/A |
|
Exfiltrated data type: |
Financial data, invoices, etc. |
|
Leaked data: |
Fully published |
|
Ransom deadline: |
N/A |
|
Cyber Risk Factor: |
3 |
|
Image: |
LAXMI CAPITAL MARKET
|
Victim website: |
laxmicapital.com.np |
|
Victim country: |
Nepal |
|
Attacker name: |
Kill Security |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
$ 10,000 |
|
Exfiltrated data amount: |
N/A |
|
Exfiltrated data type: |
Source code, databases, SSL certs and other data from the backend, PII, etc. |
|
Leaked data: |
Sample |
|
Ransom deadline: |
31st May 24 |
|
Cyber Risk Factor: |
4 |
|
Image: |
WINDCOM
|
Victim website: |
windcomservices.com |
|
Victim country: |
USA |
|
Attacker name: |
DragonForce |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
4.52 GB |
|
Exfiltrated data type: |
N/A |
|
Leaked data: |
/ |
|
Ransom deadline: |
12th Jun 24 |
|
Cyber Risk Factor: |
3 |
|
Image: |
PRICE MODERN
|
Victim website: |
pricemodern.com |
|
Victim country: |
USA |
|
Attacker name: |
LockBit 3.0 |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
N/A |
|
Exfiltrated data type: |
N/A |
|
Leaked data: |
/ |
|
Ransom deadline: |
N/A |
|
Cyber Risk Factor: |
3 |
|
Image: |
SHYANG SHIN BAO GROUP
|
Victim website: |
ssbshoes.com |
|
Victim country: |
Vietnam |
|
Attacker name: |
Qilin |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
2.12 TB (1,582,158 files) |
|
Exfiltrated data type: |
N/A |
|
Leaked data: |
Sample |
|
Ransom deadline: |
22nd May 24 |
|
Cyber Risk Factor: |
5 |
|
Image: |
ISAACS ODINOCKI
|
Victim website: |
iolaw.ca |
|
Victim country: |
Canada |
|
Attacker name: |
RansomHouse |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
350 GB |
|
Exfiltrated data type: |
N/A |
|
Leaked data: |
Sample |
|
Ransom deadline: |
N/A |
|
Cyber Risk Factor: |
4 |
|
Image: |
GANTAN BEAUTY INDUSTRY
|
Victim website: |
gantan.co.jp |
|
Victim country: |
Japan |
|
Attacker name: |
RansomHouse |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
400 GB |
|
Exfiltrated data type: |
N/A |
|
Leaked data: |
Sample |
|
Ransom deadline: |
N/A |
|
Cyber Risk Factor: |
4 |
|
Image: |
ABS-CBN
|
Victim website: |
abs-cbn.com |
|
Victim country: |
Philippines |
|
Attacker name: |
RansomHouse |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
500 GB |
|
Exfiltrated data type: |
N/A |
|
Leaked data: |
Sample |
|
Ransom deadline: |
N/A |
|
Cyber Risk Factor: |
5 |
|
Image: |
A. HARVEY & COMPANY
|
Victim website: |
aharvey.nf.ca |
|
Victim country: |
Canada |
|
Attacker name: |
INC Ransom |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
N/A |
|
Exfiltrated data type: |
Financial data, invoices, banking data |
|
Leaked data: |
Sample |
|
Ransom deadline: |
N/A |
|
Cyber Risk Factor: |
4 |
|
Image: |
PRIMARY SYSTEMS
|
Victim website: |
primarysys.com |
|
Victim country: |
USA |
|
Attacker name: |
Cl0p |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
N/A |
|
Exfiltrated data type: |
N/A |
|
Leaked data: |
/ |
|
Ransom deadline: |
N/A |
|
Cyber Risk Factor: |
3 |
|
Image: |
VISION MECHANICAL
|
Victim website: |
visionmech.net |
|
Victim country: |
USA |
|
Attacker name: |
Black Suit |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
335 GB |
|
Exfiltrated data type: |
Employee data, financial data Business data, etc. |
|
Leaked data: |
Fully published |
|
Ransom deadline: |
N/A |
|
Cyber Risk Factor: |
4 |
|
Image: |
HOUSTON WASTE SOLUTIONS
|
Victim website: |
houstonwastesolutions.com |
|
Victim country: |
USA |
|
Attacker name: |
RansomHub |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
120.7 GB |
|
Exfiltrated data type: |
Miscellaneous data including contracts, engineers’ information, etc. |
|
Leaked data: |
Sample |
|
Ransom deadline: |
24th May 24 |
|
Cyber Risk Factor: |
4 |
|
Image: |
BELCHER PHARMACEUTICALS
|
Victim website: |
belcharpharma.com |
|
Victim country: |
USA |
|
Attacker name: |
Underground Team |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
234.7 GB |
|
Exfiltrated data type: |
Product certificates, product information, analytical reports, drug descriptions and dosages, drug development reports, financial documents, confidential agreements, NDAs, CDAs, legal documents, personal employee data (SSN, passports, offer letters), salaries, bonuses, subcontractor agreements, vendor information, incident and complaint reports, study reports, patents and formulas, SOPs, safety data sheets, project information, customer information. |
|
Leaked data: |
/ |
|
Ransom deadline: |
N/A |
|
Cyber Risk Factor: |
4 |
|
Image: |
ORGA-SOFT ORGANISATION UND SOFTWARE
|
Victim website: |
orga-soft.de |
|
Victim country: |
Germany |
|
Attacker name: |
Embargo |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
650 GB |
|
Exfiltrated data type: |
Databases, backups, etc. |
|
Leaked data: |
Sample |
|
Ransom deadline: |
N/A |
|
Cyber Risk Factor: |
5 |
|
Image: |
SULLAIR ARGENTINA
|
Victim website: |
sullairargentina.com |
|
Victim country: |
Argentina |
|
Attacker name: |
Red Ransomware |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
N/A |
|
Exfiltrated data type: |
N/A |
|
Leaked data: |
/ |
|
Ransom deadline: |
N/A |
|
Cyber Risk Factor: |
3 |
|
Image: |
WEICON
|
Victim website: |
weicon.de |
|
Victim country: |
Germany |
|
Attacker name: |
Medusa |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
$ 300,000 |
|
Exfiltrated data amount: |
175.5 GB |
|
Exfiltrated data type: |
Financial data, PII, and other sensitive documents. |
|
Leaked data: |
Sample |
|
Ransom deadline: |
25th May 24 |
|
Cyber Risk Factor: |
5 |
|
Image: |
COUNTY CONNECTION
|
Victim website: |
countyconnection.com |
|
Victim country: |
USA |
|
Attacker name: |
Medusa |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
$ 400,000 |
|
Exfiltrated data amount: |
100 GB |
|
Exfiltrated data type: |
Reports, financial data, employees’ data, etc. |
|
Leaked data: |
Sample |
|
Ransom deadline: |
25th May 24 |
|
Cyber Risk Factor: |
4 |
|
Image: |
GREATER PITTSBURGH ORTHOPAEDIC ASSOCIATES
|
Victim website: |
gpoa.com |
|
Victim country: |
USA |
|
Attacker name: |
D#nut |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
N/A |
|
Exfiltrated data type: |
100K-150K ID cards scans |
|
Leaked data: |
Sample |
|
Ransom deadline: |
N/A |
|
Cyber Risk Factor: |
5 |
|
Image: |
MESOPOLYS
|
Victim website: |
mesopolys.pt |
|
Victim country: |
Portugal |
|
Attacker name: |
Space Bears |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
N/A |
|
Exfiltrated data type: |
N/A |
|
Leaked data: |
/ |
|
Ransom deadline: |
N/A |
|
Cyber Risk Factor: |
3 |
|
Image: |
CAT-I GLASS
|
Victim website: |
catiglass.com |
|
Victim country: |
USA |
|
Attacker name: |
Black Suit |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
$ 100,000 |
|
Exfiltrated data amount: |
N/A |
|
Exfiltrated data type: |
N/A |
|
Leaked data: |
/ |
|
Ransom deadline: |
N/A |
|
Cyber Risk Factor: |
4 |
|
Image: |
BLUEBONNET NUTRITION
|
Victim website: |
bluebonnetnutrition.com |
|
Victim country: |
BianLian |
|
Attacker name: |
USA |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
2.6 TB |
|
Exfiltrated data type: |
Incidents and complaints against products, Accounting, budget, financial data, Contract data and NDA’s, Files from CFO PC, Operational and business files, Email and PST archives. |
|
Leaked data: |
/ |
|
Ransom deadline: |
N/A |
|
Cyber Risk Factor: |
5 |
|
Image: |
MOUNTJOY
|
Victim website: |
mountjoy.co.uk |
|
Victim country: |
United Kingdom |
|
Attacker name: |
BianLian |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
N/A |
|
Exfiltrated data type: |
Employees personal data, Contract data, Data of clients and suppliers, Plans of municipal buildings and construction information, Accounting and business data, Company strategical plans, Board meetings and client leads. |
|
Leaked data: |
/ |
|
Ransom deadline: |
N/A |
|
Cyber Risk Factor: |
3 |
|
Image: |
CENTER FOR DIGESTIVE HEALTH
|
Victim website: |
cdhorlando.com |
|
Victim country: |
USA |
|
Attacker name: |
BianLian |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
2.2 TB |
|
Exfiltrated data type: |
Physical and medical history examination, Accounting, budget, financial data, Contract data and NDA’s, Accidents, Files from CFO PC, Operational and business files, Email and msg archives. |
|
Leaked data: |
/ |
|
Ransom deadline: |
N/A |
|
Cyber Risk Factor: |
5 |
|
Image: |
DATA RECORDS MANAGEMENT SERVICES
|
Victim website: |
drmsusa.com |
|
Victim country: |
USA |
|
Attacker name: |
INC Ransom |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
N/A |
|
Exfiltrated data type: |
Clients’ data, pictures, etc. |
|
Leaked data: |
Sample |
|
Ransom deadline: |
N/A |
|
Cyber Risk Factor: |
4 |
|
Image: |
WIDDOP & CO
|
Victim website: |
widdop.co.uk |
|
Victim country: |
United Kingdom |
|
Attacker name: |
Rhysida |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
10 BTC (approx. $670,000) |
|
Exfiltrated data amount: |
N/A |
|
Exfiltrated data type: |
SQL databases including all suppliers and buyers with contact details, the company's financial flows, and algorithms for discounts and margins. |
|
Leaked data: |
Sample |
|
Ransom deadline: |
25th May 24 |
|
Cyber Risk Factor: |
5 |
|
Image: |
NEW DIMENSION COLLEGE
|
Victim website: |
colegiond.com.br |
|
Victim country: |
Brazil |
|
Attacker name: |
Arcus Media |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
N/A |
|
Exfiltrated data type: |
N/A |
|
Leaked data: |
Sample |
|
Ransom deadline: |
30th May 24 |
|
Cyber Risk Factor: |
4 |
|
Image: |
EQUINOX
|
Victim website: |
equinoxinc.org |
|
Victim country: |
USA |
|
Attacker name: |
LockBit 3.0 |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
49 GB |
|
Exfiltrated data type: |
Financial documents, bank documents, patients’ personal data, agreements. |
|
Leaked data: |
Sample |
|
Ransom deadline: |
28th May 24 |
|
Cyber Risk Factor: |
4 |
|
Image: |
CARCAJOU GROUP
|
Victim website: |
carcajou.fr |
|
Victim country: |
France |
|
Attacker name: |
LockBit 3.0 |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
270 GB |
|
Exfiltrated data type: |
Photos and videos of equipment, purchase and partner info, insurance for ETREM/ALTAIIRE/SERIMECA, employee certificates, import/export records, financial statements, audit documents, plans/projects, NDAs with companies like Toyota Motor Europe, Siemens, LEM, Allegro MicroSystems, Electricfil, Schrader, and other confidentiality agreements. |
|
Leaked data: |
Sample |
|
Ransom deadline: |
28th May 24 |
|
Cyber Risk Factor: |
5 |
|
Image: |
UNIVERSITÀ DEGLI STUDI DI SIENA
|
Victim website: |
unisi.it |
|
Victim country: |
Italy |
|
Attacker name: |
LockBit 3.0 |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
514 GB |
|
Exfiltrated data type: |
Documents with budgets (monthly expenses, 2020-2024), Board-approved project financing (2022-2026), document on extraordinary construction works with a budget of 1.7 million euros, non-disclosure document for WineCraft 2024, tender design contract 2023, contractor's investment plan 2022 (expenses, rents, financial plan). |
|
Leaked data: |
Sample |
|
Ransom deadline: |
28th May 24 |
|
Cyber Risk Factor: |
5 |
|
Image: |
ALLIED MECHANICAL SERVICES
|
Victim website: |
alliedmechanical.com |
|
Victim country: |
USA |
|
Attacker name: |
INC Ransom |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
500 GB |
|
Exfiltrated data type: |
Technical designs, financial data, confidential documents, contracts, etc. |
|
Leaked data: |
Sample |
|
Ransom deadline: |
20th May 24 |
|
Cyber Risk Factor: |
4 |
|
Image: |
SCHUETTE METALS
|
Victim website: |
schuettemetals.com |
|
Victim country: |
USA |
|
Attacker name: |
Cactus |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
280 GB |
|
Exfiltrated data type: |
N/A |
|
Leaked data: |
Sample |
|
Ransom deadline: |
N/A |
|
Cyber Risk Factor: |
4 |
|
Image: |
QUALITY PLUMBING ASSOCIATES
|
Victim website: |
qualityplumbingassociates.com |
|
Victim country: |
USA |
|
Attacker name: |
LockBit 3.0 |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
N/A |
|
Exfiltrated data type: |
N/A |
|
Leaked data: |
Sample |
|
Ransom deadline: |
22nd May 24 |
|
Cyber Risk Factor: |
3 |
|
Image: |
ELM GROVE
|
Victim website: |
elmgrovewi.org |
|
Victim country: |
USA |
|
Attacker name: |
Medusa |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
$ 200,000 |
|
Exfiltrated data amount: |
150.6 GB |
|
Exfiltrated data type: |
Miscellaneous documents including financial data. |
|
Leaked data: |
Sample |
|
Ransom deadline: |
26th May 24 |
|
Cyber Risk Factor: |
5 |
|
Image: |
COMWAVE
|
Victim website: |
comwave.net |
|
Victim country: |
Canada |
|
Attacker name: |
Medusa |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
$ 1,200,000 |
|
Exfiltrated data amount: |
274.8 GB |
|
Exfiltrated data type: |
Miscellaneous data including ID cards. |
|
Leaked data: |
Sample |
|
Ransom deadline: |
27th May 24 |
|
Cyber Risk Factor: |
5 |
|
Image: |
CROOKER CONSTRUCTION
|
Victim website: |
crooker.com |
|
Victim country: |
USA |
|
Attacker name: |
8Base |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
N/A |
|
Exfiltrated data type: |
Accounting documents, certificates, confidentiality agreements, employment contracts, invoice, other, personal data, personal files, receipts, a huge amount of confidential information |
|
Leaked data: |
/ |
|
Ransom deadline: |
24th May 24 |
|
Cyber Risk Factor: |
3 |
|
Image: |
EMBELLIR
|
Victim website: |
embellir.fr |
|
Victim country: |
France |
|
Attacker name: |
8Base |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
N/A |
|
Exfiltrated data type: |
Accounting documents, certificates, confidentiality agreements, employment contracts, invoice, other, personal data, personal files, receipts, a huge amount of confidential information |
|
Leaked data: |
/ |
|
Ransom deadline: |
24th May 24 |
|
Cyber Risk Factor: |
3 |
|
Image: |
LEMKEN
|
Victim website: |
lemken.com |
|
Victim country: |
Germany |
|
Attacker name: |
8Base |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
N/A |
|
Exfiltrated data type: |
Accounting documents, certificates, confidentiality agreements, employment contracts, invoice, other, personal data, personal files, receipts, a huge amount of confidential information |
|
Leaked data: |
/ |
|
Ransom deadline: |
24th May 24 |
|
Cyber Risk Factor: |
4 |
|
Image: |
STS COMPANIES
|
Victim website: |
stscompanies.com |
|
Victim country: |
USA |
|
Attacker name: |
INC Ransom |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
N/A |
|
Exfiltrated data type: |
N/A |
|
Leaked data: |
/ |
|
Ransom deadline: |
N/A |
|
Cyber Risk Factor: |
3 |
|
Image: |
SPECIALTY MARKET MANAGERS
|
Victim website: |
specialtymarketmanagers.com |
|
Victim country: |
USA |
|
Attacker name: |
INC Ransom |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
N/A |
|
Exfiltrated data type: |
N/A |
|
Leaked data: |
/ |
|
Ransom deadline: |
N/A |
|
Cyber Risk Factor: |
4 |
|
Image: |
THE CALIFORNIA ASSOCIATION OF HIGHWAY PATROLMEN
|
Victim website: |
thecahp.org |
|
Victim country: |
USA |
|
Attacker name: |
INC Ransom |
|
Attacker class: |
Cybercrime |
|
Attack technique: |
Ransomware |
|
Ransom demand: |
N/A |
|
Exfiltrated data amount: |
N/A |
|
Exfiltrated data type: |
N/A |
|
Leaked data: |
/ |
|
Ransom deadline: |
N/A |
|
Cyber Risk Factor: |
4 |
|
Image: |
Stay safe!
Hackmanac Team!