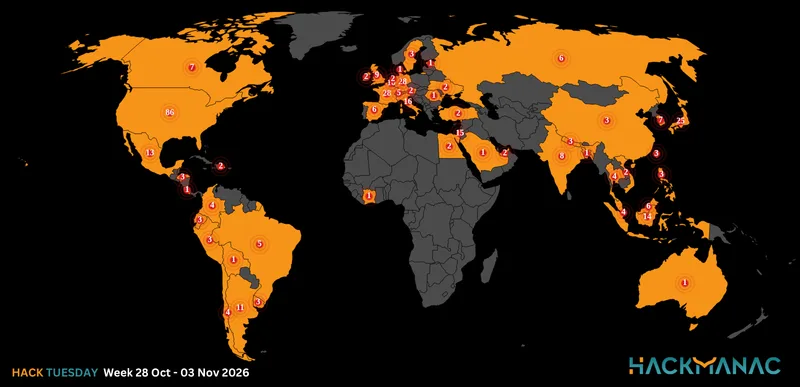
Today's HOT includes 20 ransomware victims by the notorious Meow, Medusa, RansomHouse, Hunters International, RansomHub, Akira, BlackBasta, 8Base and INC Ransom gangs.
The average Cyber Risk Factor is 4.6.
Read below the full list.
Disclaimer:
Data are collected from public info published on Dark Web.
The Cyber Risk factor is calculated on cyber attacks' impact based on available data.
It shows the severity of an event: 1 = low, 5 = critical
REGIONAL OBSTETRICAL CONSULTANTS
Victim website: | rocob.com |
Victim country: | USA |
Attacker name: | INC Ransom |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Employees’ data, forms, patients’ data, other sensitive documents. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
GE AEROSPACE
Victim website: | geaerospace.com |
Victim country: | USA |
Attacker name: | Meow |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 100,000 |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | SQL Database, 115,000 Clients data, etc. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
INTERNATIONAL MODERN HOSPITAL
Victim website: | imh.ae |
Victim country: | UAE |
Attacker name: | Medusa |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 700,000 |
Exfiltrated data amount: | 1.45 TB |
Exfiltrated data type: | Employees’ data, Emirates IDs, scans, backups, and other sensitive data. |
Leaked data: | Sample |
Ransom deadline: | 29th May 24 |
Cyber Risk Factor: | 5 |
Image: |
SASKATCHEWAN LIQUOR AND GAMING AUTHORITY
Victim website: | slga.gov.sk.ca |
Victim country: | Canada |
Attacker name: | RansomHouse |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 2 TB |
Exfiltrated data type: | N/A |
Leaked data: | Fully published |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
JEFFERSON CREDIT UNION
Victim website: | jeffersoncreditunion.org |
Victim country: | USA |
Attacker name: | RansomHouse |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 2.0 TB |
Exfiltrated data type: | N/A |
Leaked data: | Fully published |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
JPC CONNECTIVITY
Victim website: | jpcco.com |
Victim country: | Taiwan |
Attacker name: | Hunters International |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 435.9 GB (526,194 files) |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 23rd May 24 |
Cyber Risk Factor: | 4 |
Image: |
MATADERO DE GIJÓN
Victim website: | mataderodegijon.es |
Victim country: | Spain |
Attacker name: | RansomHub |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 400 GB |
Exfiltrated data type: | Access to SCADA control system, encrypted backups. |
Leaked data: | Sample |
Ransom deadline: | 29th May 24 |
Cyber Risk Factor: | 5 |
Image: |
AMERICAN CLINICAL SOLUTIONS
Victim website: | acslabtest.com |
Victim country: | USA |
Attacker name: | RansomHub |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 700 GB |
Exfiltrated data type: | 500,000 patients’ data including social security numbers, address, drug tests, medical records, insurance data, etc. |
Leaked data: | Sample |
Ransom deadline: | 25th May 24 |
Cyber Risk Factor: | 5 |
Image: |
ORIUX
Victim website: | oriux.com |
Victim country: | USA |
Attacker name: | RansomHub |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 300 GB |
Exfiltrated data type: | Accounting, HR, Financial reports, Clients, Contracts, etc. |
Leaked data: | Sample |
Ransom deadline: | 27th May 24 |
Cyber Risk Factor: | 5 |
Image: |
MARIGIN AG
Victim website: | marigin.ch |
Victim country: | Switzerland |
Attacker name: | Akira |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 60 GB |
Exfiltrated data type: | Client and employee information, operational information, etc. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
AZTEC SERVICES GROUP
Victim website: | aztecservices.com |
Victim country: | USA |
Attacker name: | Medusa |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 150,000 |
Exfiltrated data amount: | 398.38 GB |
Exfiltrated data type: | Financial data, employees’ data, technical designs, accounting, HR, etc. |
Leaked data: | Sample |
Ransom deadline: | 28th May 24 |
Cyber Risk Factor: | 4 |
Image: |
HERAS
Victim website: | heras.co.uk |
Victim country: | United Kingdom |
Attacker name: | Medusa |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 1,000,000 |
Exfiltrated data amount: | 393.14 GB |
Exfiltrated data type: | Employees’ data, financial data, invoices, design, etc. |
Leaked data: | Sample |
Ransom deadline: | 30th May 24 |
Cyber Risk Factor: | 5 |
Image: |
LE VIAN
Victim website: | levian.com |
Victim country: | USA |
Attacker name: | BlackBasta |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 800 GB |
Exfiltrated data type: | Accounting, financial data, corporate data, personal documents, etc. |
Leaked data: | Sample |
Ransom deadline: | 28th May 24 |
Cyber Risk Factor: | 5 |
Image: |
LACTANET
Victim website: | lactanet.ca |
Victim country: | Canada |
Attacker name: | BlackBasta |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 520 GB |
Exfiltrated data type: | Corporate data, employees’ data, users’ data, lab data, etc. |
Leaked data: | Sample |
Ransom deadline: | 28th May 24 |
Cyber Risk Factor: | 4 |
Image: |
MF GROUP SRL
Victim website: | mfgroup.it |
Victim country: | Italy |
Attacker name: | BlackBasta |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 200 GB |
Exfiltrated data type: | Corporate data, users’ confidential data and documents, departments data, etc. |
Leaked data: | Sample |
Ransom deadline: | 28th May 24 |
Cyber Risk Factor: | 4 |
Image: |
GRUPO CADARSO
Victim website: | grupocadarso.com |
Victim country: | Spain |
Attacker name: | BlackBasta |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 570 GB |
Exfiltrated data type: | Corporate data, group data, personal users’ data, passports, ID cards, clients’ data, financial documents, confidential data, etc. |
Leaked data: | Sample |
Ransom deadline: | 28th May 24 |
Cyber Risk Factor: | 5 |
Image: |
ATLAS OIL
Victim website: | atlasoil.com |
Victim country: | USA |
Attacker name: | BlackBasta |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 730 GB |
Exfiltrated data type: | Corporate data (accounts, HR, finance, executive), departments data, users and employees’ data, etc. |
Leaked data: | Sample |
Ransom deadline: | 28th May 24 |
Cyber Risk Factor: | 5 |
Image: |
TRUGREEN
Victim website: | trugreen.com |
Victim country: | USA |
Attacker name: | BlackBasta |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 850 GB |
Exfiltrated data type: | Corporate data, personal users’ data, payroll, financial data, etc. |
Leaked data: | Sample |
Ransom deadline: | 28th May 24 |
Cyber Risk Factor: | 5 |
Image: |
BRITTANY HORNE
Victim website: | brittanyhorne.com |
Victim country: | USA |
Attacker name: | RansomHub |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 2 GB |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 26th May 24 |
Cyber Risk Factor: | 3 |
Image: |
ALO DIAMONDS
Victim website: | alo.cz |
Victim country: | Czech Republic |
Attacker name: | 8Base |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Accounting documents, certificates, confidentiality agreements, employment contracts, invoices, personal data, files, and receipts. |
Leaked data: | / |
Ransom deadline: | 27th May 24 |
Cyber Risk Factor: | 4 |
Image: |
Stay safe!
Hackmanac Team!