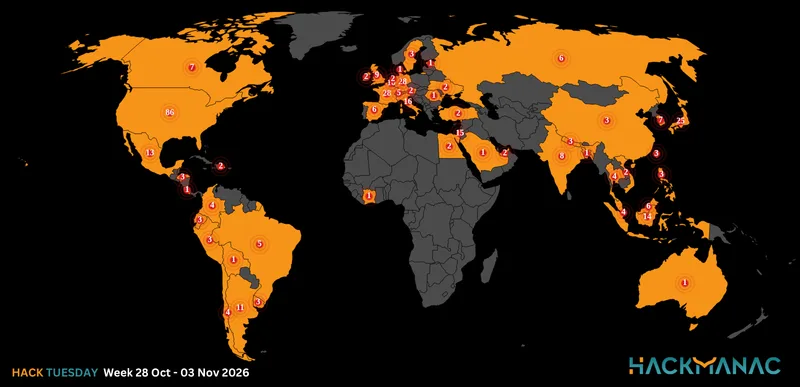
Today's HOT includes 16 ransomware victims by the notorious ALPHV/BlackCat, RansomHouse, Akira, Medusa, Mogilevich, RansomHub, LockBit 3.0, Blackout, INC Ransom and Rhysida gangs.
The average Cyber Risk Factor is 4.2.
Read below the full list.
Disclaimer:
Data are collected from public info published on Dark Web.
The Cyber Risk factor is calculated on cyber attacks' impact based on available data.
It shows the severity of an event: 1 = low, 5 = critical
S+C PARTNERS
Victim website: | scpllp.com |
Victim country: | Canada |
Attacker name: | ALPHV/BlackCat |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 250 GB |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

WEBBER INTERNATIONAL UNIVERSITY
Victim website: | webber.edu |
Victim country: | USA |
Attacker name: | RansomHouse |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 65 GB |
Exfiltrated data type: | N/A |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

BJUVS KOMMUN
Victim website: | bjuv.se |
Victim country: | Sweden |
Attacker name: | Akira |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Confidential documents, contracts, agreements, personal HR files, etc. |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

PROFESSIONAL LIABILITY FUND
Victim website: | osbplf.org |
Victim country: | USA |
Attacker name: | Medusa |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 300,000 |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Miscellaneous documents including financial data, personal data, email correspondence, etc. |
Leaked data: | Sample |
Ransom deadline: | 06th Mar 24 |
Cyber Risk Factor: | 5 |
Image: |
|

ANGELES MEDICAL CENTERS MENTAL HEALTH
Victim website: | angelesmentalhealth.com |
Victim country: | USA |
Attacker name: | ALPHV/BlackCat |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Patients’ data, medical data, insurance documents, etc. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

SOUTHWEST INDUSTRIAL SALES
Victim website: | swindustrialsales.com |
Victim country: | USA |
Attacker name: | Medusa |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 100,000 |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Miscellaneous documents including financial data, personal data, email correspondence, etc. |
Leaked data: | Sample |
Ransom deadline: | 05th Mar 24 |
Cyber Risk Factor: | 4 |
Image: |
|

BAZAARVOICE
Victim website: | bazaarvoice.com |
Victim country: | USA |
Attacker name: | Mogilevich |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 30 GB |
Exfiltrated data type: | First name, last name, company name, business email, password, etc. |
Leaked data: | / |
Ransom deadline: | 03rd Mar 24 |
Cyber Risk Factor: | 4 |
Image: |
|

HEADWATER COMPANIES
Victim website: | headwaterco.com |
Victim country: | USA |
Attacker name: | RansomHub |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 157 GB |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

GCA NEDERLAND
Victim website: | gcanederland.nl |
Victim country: | Netherlands |
Attacker name: | RansomHouse |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 239 GB |
Exfiltrated data type: | N/A |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

PENN CINEMA
Victim website: | penncinema.com |
Victim country: | USA |
Attacker name: | Medusa |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 100,000 |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Miscellaneous documents |
Leaked data: | Sample |
Ransom deadline: | 06th Mar 24 |
Cyber Risk Factor: | 4 |
Image: |
|

PRATT INDUSTRIES
Victim website: | prattindustries.com |
Victim country: | USA |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 27th Feb 24 |
Cyber Risk Factor: | 4 |
Image: |
|

IRONROCK
Victim website: | ironrock.com |
Victim country: | Rhysida |
Attacker name: | USA |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 5 BTC ($ 260,000) |
Exfiltrated data type: | Miscellaneous documents |
Leaked data: | Sample |
Ransom deadline: | 01st Mar 24 |
Cyber Risk Factor: | 4 |
Image: |
|

CENTRE HOSPITALIER D'ARMENTIÈRES
Victim website: | ch-armentieres |
Victim country: | France |
Attacker name: | Blackout |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 20 GB |
Exfiltrated data type: | Database of 900,000+ patients with their addresses, phone numbers, medical history, internal information, photos, documents etc. |
Leaked data: | Sample |
Ransom deadline: | Expired |
Cyber Risk Factor: | 5 |
Image: |
|

GROUPE M7
Victim website: | metal7.com |
Victim country: | Canada |
Attacker name: | Blackout |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 10 GB |
Exfiltrated data type: | Internal documents, financial reports, and employee data |
Leaked data: | Sample |
Ransom deadline: | 03rd Mar 24 |
Cyber Risk Factor: | 4 |
Image: |
|

WEL PARTNERS
Victim website: | welpartners.com |
Victim country: | Canada |
Attacker name: | INC Ransom |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Confidential documents, Covid-19 proof of vaccinations, notarial certificates, forms, applicants’ data, employees’ data, etc. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

ANN & ROBERT H. LURIE CHILDREN'S HOSPITAL OF CHICAGO
Victim website: | luriechildrens.org |
Victim country: | USA |
Attacker name: | Rhysida |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | 60 BTC ($3,400,000) |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 05th Mar 24 |
Cyber Risk Factor: | 5 |
Image: |
|

Stay safe!
Hackmanac Team!