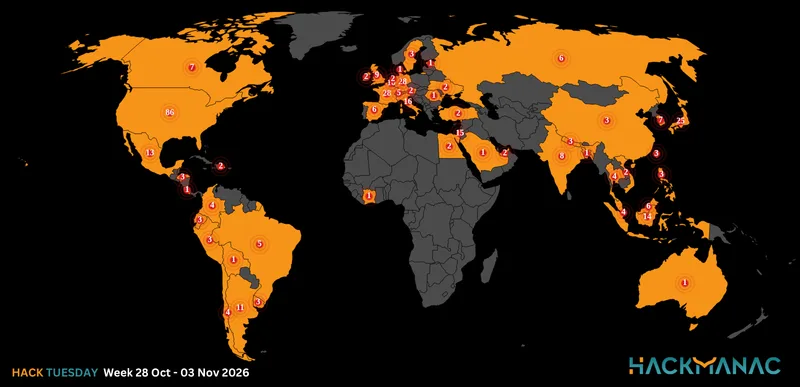
Today's HOT includes 18 ransomware victims by the notorious ThreeAM, ALPHV/BlackCat, Mogilevich, LockBit 3.0, Medusa, INC Ransom, Snatch, Cactus and 8Base gangs.
The average Cyber Risk Factor is 3.7.
Read below the full list.
Disclaimer:
Data are collected from public info published on Dark Web.
The Cyber Risk factor is calculated on cyber attacks' impact based on available data.
It shows the severity of an event: 1 = low, 5 = critical
SAUDIA MRO
Victim website: | saudiamro.com |
Victim country: | Saudi Arabia |
Attacker name: | 8Base |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Invoices, receipts, accounting documents, personal data, certificates, employment contracts, confidentiality agreements, personal files, etc. |
Leaked data: | / |
Ransom deadline: | 06th Mar 24 |
Cyber Risk Factor: | 4 |
Image: |
|

BERTANI TRASPORTI SpA
Victim website: | bertanitrasporti.it |
Victim country: | Italy |
Attacker name: | 8Base |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Invoices, receipts, accounting documents, personal data, certificates, employment contracts, confidentiality agreements, personal files, etc. |
Leaked data: | / |
Ransom deadline: | 06th Mar 24 |
Cyber Risk Factor: | 4 |
Image: |
|

MOORE & TIBBITS
Victim website: | moore-tibbits.co.uk |
Victim country: | United Kingdom |
Attacker name: | ThreeAM |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Financial data, clients’ data, marketing, etc. |
Leaked data: | 20% of the exfiltrated data |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

ELECTRO MARTEIX
Victim website: | emtek.es |
Victim country: | Spain |
Attacker name: | ALPHV/BlackCat |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Miscellaneous data including databases |
Leaked data: | / |
Ransom deadline: | 01st Mar 24 |
Cyber Risk Factor: | 4 |
Image: |
|

EPIC GAMES
Victim website: | epicgames.com |
Victim country: | USA |
Attacker name: | Mogilevich |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 189 GB |
Exfiltrated data type: | Email, passwords, full name, payment information, source code, etc. |
Leaked data: | / |
Ransom deadline: | 04th Mar 24 |
Cyber Risk Factor: | 4 |
Image: |
|

IRELAND'S DEPARTMENT OF FOREIGN AFFAIRS
Victim website: | dfa.ie |
Victim country: | Ireland |
Attacker name: | Mogilevich |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 7 GB |
Exfiltrated data type: | Miscellaneous documents |
Leaked data: | / |
Ransom deadline: | 03rd Mar 24 |
Cyber Risk Factor: | 4 |
Image: |
|

NOUVELLE PARFUMERIE GANDOUR
Victim website: | npgandour.com |
Victim country: | Ivory Coast |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | 08th Mar 24 |
Cyber Risk Factor: | 3 |
Image: |
|

JS INTERNATIONAL
Victim website: | jsicabinetry.com |
Victim country: | USA |
Attacker name: | Medusa |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | $ 200,000 |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Miscellaneous documents |
Leaked data: | Sample |
Ransom deadline: | 07th Mar 24 |
Cyber Risk Factor: | 4 |
Image: |
|

VERBRAUCHERZENTRALE HESSEN
Victim website: | verbraucherzentrale-hessen.de |
Victim country: | Germany |
Attacker name: | ALPHV/BlackCat |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Miscellaneous documents |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

HARDEMAN COUNTY COMMUNITY HEALTH CENTER
Victim website: | hardemanhealth.org |
Victim country: | USA |
Attacker name: | INC Ransom |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | N/A |
Leaked data: | / |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

RWF FRÖMELT
Victim website: | rwf.at |
Victim country: | Austria |
Attacker name: | 8Base |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Invoices, receipts, accounting documents, personal data, certificates, employment contracts, confidentiality agreements, personal files, etc. |
Leaked data: | / |
Ransom deadline: | 06th Mar 24 |
Cyber Risk Factor: | 3 |
Image: |
|

ROYAL INSIGNIA
Victim website: | royalinsignia.com |
Victim country: | Singapore |
Attacker name: | 8Base |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Invoices, receipts, accounting documents, personal data, certificates, employment contracts, confidentiality agreements, personal files, etc. |
Leaked data: | / |
Ransom deadline: | 06th Mar 24 |
Cyber Risk Factor: | 4 |
Image: |
|

ORANGE PUBLIC SCHOOL DISTRICT
Victim website: | orange.k12.nj.us |
Victim country: | USA |
Attacker name: | INC Ransom |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Employee and student data, forms, personal documents, certificates, invoices, etc. |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

FRENCKEN GROUP
Victim website: | frenckengroup.com |
Victim country: | Malaysia |
Attacker name: | Snatch |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 226 GB |
Exfiltrated data type: | N/A |
Leaked data: | Fully published |
Ransom deadline: | N/A |
Cyber Risk Factor: | 4 |
Image: |
|

AB TEXEL
Victim website: | abtexelgroup.com |
Victim country: | Netherlands |
Attacker name: | Cactus |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | 1 TB |
Exfiltrated data type: | Miscellaneous documents including personal documents |
Leaked data: | Sample |
Ransom deadline: | N/A |
Cyber Risk Factor: | 5 |
Image: |
|

SUND BIRSTA
Victim website: | sundbirsta.com |
Victim country: | Sweden |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Invoices, technical designs, project documents, etc. |
Leaked data: | Sample |
Ransom deadline: | 13th Mar 24 |
Cyber Risk Factor: | 4 |
Image: |
|

VERTDURE
Victim website: | vertdure.com |
Victim country: | Canada |
Attacker name: | LockBit 3.0 |
Attacker class: | Cybercrime |
Attack technique: | Ransomware |
Ransom demand: | N/A |
Exfiltrated data amount: | N/A |
Exfiltrated data type: | Contracts, employees’ data, etc. |
Leaked data: | Sample |
Ransom deadline: | 13th Mar 24 |
Cyber Risk Factor: | 3 |
Image: |
|

Stay safe!
Hackmanac Team!